Questão de Segurança da Informação — Autenticação — CESPE / CEBRASPE 2024
Segurança da Informação›Autenticação
Código
ce188892
Banca
CESPE / CEBRASPE
Órgão
TCE-AC
Ano
2024
Nível
Médio
Cargo
Técnico de Controle Externo - Área: Técnico em Informática
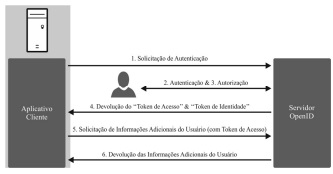
Julgue o item seguinte, relativo a métodos e protocolos de autenticação.Um aplicativo cliente que realiza a autenticação de um usuário mediante um servidor de autorização que adota o OpenID Connect recebe de volta um token de acesso e um token de identidade com algumas informações adicionais do usuário, seguindo o fluxo de autenticação representado a seguir.
CCerto
EErrado
Revelar gabarito e comentário▾
GabaritoC — Certo
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Protocolo OpenID Connect (OIDC)
✅ CERTO. O OpenID Connect (OIDC) é uma camada de identidade construída sobre o protocolo OAuth 2.0 que permite a autenticação de usuários e a obtenção de informações básicas sobre eles (o chamado ID Token ou token de identidade). O fluxo descrito no enunciado e ilustrado na figura reflete corretamente o funcionamento padrão do OIDC: o cliente solicita a autenticação, o usuário interage com o servidor de autorização (OpenID Provider), e o cliente recebe tanto um Access Token (para acessar recursos protegidos) quanto um ID Token (que contém as declarações de identidade do usuário). Posteriormente, o cliente pode utilizar o Access Token para consultar o UserInfo Endpoint do servidor e obter informações adicionais do perfil do usuário.
O OIDC resolve a limitação do OAuth 2.0, que é um protocolo de autorização e não de autenticação. Ao adicionar o ID Token (geralmente em formato JWT), o OIDC provê ao cliente a prova de que o usuário foi autenticado e quem ele é, permitindo que aplicações modernas gerenciem sessões de forma segura e padronizada.
1Cliente solicita autenticação
2Usuário interage com servidor
3Cliente recebe tokens
4Access Token (autorização)
5ID Token (identidade)
6Consulta UserInfo Endpoint
LEVEL · soulevel.com.br
NÃO CAIA NESSA!
Para não confundir os tokens no OIDC, lembre-se da função de cada um:
Token
Função Principal
Conteúdo Típico
Access Token
Autorização
Permissões (scopes) para acessar APIs
ID Token
Autenticação
Informações de identidade (sub, iss, aud, exp)
SE LIGUE NESSA!
A consulta ao UserInfo Endpoint (etapas 5 e 6 da figura) é uma prática comum no OIDC quando o ID Token não contém todos os atributos necessários sobre o usuário, garantindo que o cliente possa obter um perfil completo de forma segura, utilizando o Access Token como credencial de acesso a esse recurso específico.