Questão de Redes de Computadores — Redes Windows — CESPE / CEBRASPE 2025
Redes de Computadores›Redes Windows
Código
ce215935
Banca
CESPE / CEBRASPE
Órgão
SUSEP
Ano
2025
Nível
Superior
Cargo
Analista Técnico: - Área: Tecnologia da Informação e Ciência de Dados
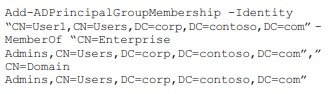
Julgue o item subsequente, a respeito de ambientes virtualizados, computação em nuvem, Active Directory, autenticação Radius, Nagios e SMTP.À execução do comando a seguir no Windows PowerShell, é criada uma conta de usuário User1 e, por padrão, concedida a associação ao grupo usuários do domínio.
CCerto
EErrado
Revelar gabarito e comentário▾
GabaritoE — Errado
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Active Directory: criação de usuário e grupo padrão
Gabarito: ❌ ERRADO. O cmdlet New-ADUser do PowerShell cria a conta de usuário, mas a associação ao grupo "Usuários do Domínio" não é concedida por padrão pelo cmdlet — ela ocorre automaticamente porque o Active Directory adiciona todo novo usuário a esse grupo, independentemente do comando utilizado. A afirmação do item está incorreta.
O Active Directory (AD) é um serviço de diretório baseado no protocolo LDAP, que armazena informações sobre objetos da rede (usuários, computadores, grupos, etc.) e as disponibiliza para administradores e usuários. Para funcionar, o AD depende do DNS (Domain Name Service), que permite que os clientes localizem os controladores de domínio. No AD, um domínio é a estrutura mais importante: é uma coleção de objetos que forma um limite de gerenciamento e segurança.
Quando se cria um usuário no AD, ele pode ser adicionado a grupos, que são objetos que reúnem contas para facilitar a atribuição de permissões. O grupo "Usuários do Domínio" (Domain Users) é um grupo padrão criado automaticamente em todo domínio, e todo usuário criado no domínio é automaticamente membro desse grupo — mas isso é uma característica do próprio AD, não do cmdlet New-ADUser. O cmdlet, por si só, não adiciona o usuário a nenhum grupo; ele apenas cria a conta. A associação ao grupo "Usuários do Domínio" ocorre porque o AD adiciona automaticamente qualquer novo usuário a esse grupo, independentemente do comando utilizado.
Na prática, o New-ADUser cria a conta com atributos básicos (nome, login, etc.) e, se o parâmetro -MemberOf for especificado, adiciona o usuário aos grupos listados. Sem esse parâmetro, o usuário fica apenas com a associação automática ao grupo "Usuários do Domínio", que é feita pelo próprio AD, não pelo cmdlet. Portanto, a afirmação de que o comando "concede por padrão" a associação ao grupo é tecnicamente imprecisa: a associação é automática do AD, não uma ação do cmdlet.
NÃO CAIA NESSA!
A banca explora a confusão entre "criar a conta" e "adicionar a um grupo". O candidato pode pensar que o New-ADUser já inclui o usuário no grupo padrão, mas isso é feito pelo AD, não pelo cmdlet. Lembre-se: o cmdlet só adiciona a grupos se você usar -MemberOf.
New-ADUser (PowerShell): Cria a conta (Atributos básicos (nome, login), Não adiciona a grupos por padrão); Parâmetro -MemberOf (Adiciona aos grupos listados); Grupo Usuários do Domínio (Associação automática do AD, Todo novo usuário entra, Não é ação do cmdlet)
Item — ❌ ERRADO
A afirmação diz que "por padrão, concedida a associação ao grupo usuários do domínio". O erro está em atribuir ao comando New-ADUser a ação de conceder a associação. Na verdade, o cmdlet cria a conta sem adicionar a nenhum grupo; a associação ao grupo "Usuários do Domínio" é automática do Active Directory, que adiciona todo novo usuário a esse grupo. Portanto, a associação não é "concedida" pelo comando, mas sim uma característica do AD. Se o comando fosse executado sem o parâmetro -MemberOf, o usuário seria criado e, automaticamente, faria parte do grupo "Usuários do Domínio" — mas isso não é uma ação do cmdlet, e sim do próprio AD.