Questão de Redes de Computadores — Modelo OSI — CESPE / CEBRASPE 2026
Redes de Computadores›Modelo OSI
Código
ce228218
Banca
CESPE / CEBRASPE
Órgão
SEMA-AM
Ano
2026
Nível
Superior
Cargo
Analista Ambiental - Especialidade: Análise de Redes
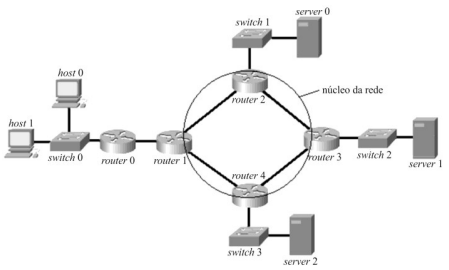
Texto 2A2
Na rede exemplificada acima, os hosts acessam serviços
disponíveis em todos os servidores representados e o router 0, o
router 1, o router 2 e o router 3 estão localizados em cidades
diferentes.
Na comunicação entre dois hosts, o gerenciamento de token, uma das facilidades existentes no modelo OSI, ocorre na camada
Ade apresentação.
Bde transporte.
Cde sessão.
Dfísica.
Ede enlace de dados.
Revelar gabarito e comentário▾
GabaritoC — de sessão.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Modelo OSI: gerenciamento de token na camada de sessão
Gabarito: letra C. O gerenciamento de token, uma das facilidades do modelo OSI, ocorre na camada de sessão, que é responsável por estabelecer, gerenciar e encerrar sessões de comunicação entre aplicações, incluindo a sincronização e a delimitação da troca de dados. Essa função está diretamente ligada ao controle de diálogo, que pode ser half-duplex ou full-duplex, e ao uso de tokens para garantir que apenas uma parte fale por vez.
O modelo OSI (Open Systems Interconnection) é um modelo de referência da ISO que divide a comunicação em sete camadas, cada uma com funções específicas. A camada de sessão (camada 5) é a que gerencia o diálogo entre os hosts, sendo responsável por estabelecer, manter e sincronizar a interação entre as aplicações. O gerenciamento de token é uma das facilidades dessa camada, pois permite controlar quem pode transmitir dados em um determinado momento, evitando colisões e garantindo a ordem na comunicação.
Para entender melhor, é importante diferenciar as funções de cada camada. A camada de apresentação (camada 6) trata da representação dos dados, como compressão, codificação e criptografia. A camada de transporte (camada 4) garante a entrega confiável dos dados, com controle de fluxo e correção de erros. A camada física (camada 1) lida com a transmissão de bits pelo meio físico, e a camada de enlace (camada 2) estabelece a conexão entre dispositivos no mesmo meio físico, detectando e corrigindo erros de transmissão.
A pegadinha desta questão está em associar o gerenciamento de token a outras camadas, como a de transporte ou a de enlace, que também lidam com controle de fluxo, mas de formas diferentes. O token é um mecanismo específico da camada de sessão, usado para sincronizar o diálogo entre as partes, como no protocolo NetBIOS, que é um exemplo de protocolo dessa camada.
Na prática, imagine uma videoconferência entre dois hosts. A camada de sessão estabelece a sessão, e o gerenciamento de token garante que apenas um participante fale por vez, evitando que ambos transmitam simultaneamente. Esse controle é essencial para a comunicação ordenada e sem conflitos.
Guarde a fronteira entre as camadas: a sessão gerencia o diálogo e a sincronização, enquanto a apresentação trata da representação dos dados, e o transporte garante a entrega fim-a-fim. É exatamente nessa distinção que as alternativas se dividem.
Modelo OSI
1Camada de sessão (5)
Gerenciamento de token
Controle de diálogo
Half-duplex
Full-duplex
Sincronização e delimitação
2Camada de apresentação (6)
Compressão
Codificação
Criptografia
3Camada de transporte (4)
Entrega fim-a-fim
Controle de fluxo
Correção de erros
4Camada de enlace (2)
Conexão entre dispositivos
Detecção de erros
5Camada física (1)
Transmissão de bits
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
A camada de apresentação é responsável por serviços como compressão, codificação e descrição de dados, permitindo que as aplicações interpretem o significado dos dados trocados. O gerenciamento de token não é uma função dessa camada, pois ela não lida com o controle do diálogo entre as partes.
Alternativa B — ❌ Incorreta
A camada de transporte garante que os pacotes cheguem ao destino "livre de erros", sem perdas ou duplicações, e em sequência, fornecendo comunicação fim-a-fim confiável e controle de fluxo. Embora o controle de fluxo seja uma função dessa camada, o gerenciamento de token é específico da camada de sessão, que atua em um nível mais alto, gerenciando o diálogo entre as aplicações.
Alternativa C — ✅ Correta ⟵ GABARITO
A camada de sessão provê a delimitação e sincronização da troca de dados, incluindo os meios de construir um esquema de pontos de verificação e de recuperação. O gerenciamento de token é uma das facilidades dessa camada, pois permite controlar quem pode transmitir em um determinado momento, garantindo a ordem e evitando conflitos na comunicação.
Alternativa D — ❌ Incorreta
A camada física é responsável por transmitir um fluxo de bits pelo meio físico, lidando com especificações elétricas e físicas dos dispositivos. O gerenciamento de token não é uma função dessa camada, pois ela não lida com o controle lógico do diálogo entre as aplicações.
Alternativa E — ❌ Incorreta
A camada de enlace de dados estabelece a conexão entre dois dispositivos físicos compartilhando o mesmo meio físico, detectando e corrigindo erros que possam ocorrer no meio físico. Embora o controle de acesso ao meio seja uma função dessa camada, o gerenciamento de token é uma facilidade da camada de sessão, que atua em um nível mais alto, gerenciando o diálogo entre as aplicações.