Questão de Segurança da Informação — Assinatura Digital — CESPE / CEBRASPE 2023
Segurança da Informação›Assinatura Digital
Código
ce397771
Banca
CESPE / CEBRASPE
Órgão
AGER MT
Ano
2023
Cargo
Ana Reg ( )
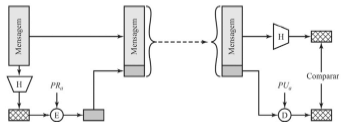
No cenário hipotético a seguir, em que as letras H, E e D designam, respectivamente, hash, emissor e destinatário, deseja-se usar criptografia com o objetivo de criar uma assinatura digital do emissor, de modo que o destinatário tenha certeza de que a mensagem foi assinada pelo emissor. A partir das informações precedentes, assinale a opção correta.
ASe for utilizada a chave privada do emissor, a mensagem poderá ser autenticada em termos de origem, mas não em termos de integridade de dados.
BAinda que corretamente aplicada, a assinatura digital não provê confidencialidade da mensagem.
CNo caso em questão, é necessário usar a criptografia simétrica para obter a autenticação da mensagem, assim como do emissor.
DNo caso em tela, para obter assinatura digital do emissor, é necessário que a função de hash produza uma saída de comprimento de acordo e proporcional com o tamanho da mensagem e da chave criptográfica utilizada.
EMesmo que o emissor tenha utilizado sua chave privada para cifrar o código hash, não é possível decifrá-la com a chave pública do emissor, pois é computacionalmente inexequível para um oponente que conheça a chave pública determinar a chave privada.
Revelar gabarito e comentário▾
GabaritoB — Ainda que corretamente aplicada, a assinatura digital não provê confidencialidade da mensagem.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Assinatura digital: autenticidade, integridade e a ausência de confidencialidade
Gabarito: letra B. A assinatura digital, mesmo quando corretamente aplicada, garante autenticidade (origem), integridade (não alteração) e não repúdio, mas não provê confidencialidade — ou seja, não impede que terceiros leiam o conteúdo da mensagem. Essa é uma distinção fundamental entre assinatura digital e criptografia de sigilo, e é exatamente o que a alternativa B afirma.
A assinatura digital é um mecanismo criptográfico que utiliza criptografia assimétrica (par de chaves: pública e privada) para vincular a identidade do emissor ao conteúdo da mensagem. O processo típico é: o emissor calcula o hash (resumo criptográfico) da mensagem e o cifra com sua chave privada; o destinatário, de posse da chave pública do emissor, decifra o hash e o compara com o hash que ele mesmo calcula da mensagem recebida. Se os hashes coincidirem, o destinatário tem certeza de que (1) a mensagem veio do emissor (autenticidade) e (2) a mensagem não foi alterada no caminho (integridade). Além disso, como apenas o emissor possui a chave privada, ele não pode negar a autoria (não repúdio).
O ponto crucial que a questão explora é que a assinatura digital não esconde o conteúdo da mensagem. Ela apenas "carimba" a mensagem com a identidade do emissor e garante que ela não foi adulterada. Para garantir confidencialidade, seria necessário cifrar a mensagem com a chave pública do destinatário — operação distinta da assinatura. Essa confusão entre "cifrar para sigilo" e "assinar para autenticar" é a pegadinha clássica da banca.
Vamos analisar cada alternativa:
Assinatura digital
1Garante
Autenticidade (origem)
Integridade (não alteração)
Não repúdio
2Não garante
Confidencialidade (sigilo)
3Processo
Emissor: hash → cifra com chave privada
Destinatário
decifra com chave pública → compara hashes
4Confusão clássica
Assinar = chave privada do emissor
Cifrar para sigilo = chave pública do destinatário
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
Afirma que, usando a chave privada do emissor, a mensagem pode ser autenticada quanto à origem, mas não quanto à integridade. Isso é falso: a assinatura digital, ao cifrar o hash da mensagem com a chave privada, garante tanto a autenticidade quanto a integridade. Se a mensagem for alterada, o hash calculado pelo destinatário não baterá com o hash decifrado, invalidando a assinatura. A alternativa erra ao separar os dois atributos, que são entregues em conjunto pela assinatura digital.
Alternativa B — ✅ Correta ⟵ GABARITO
A afirmação está correta: a assinatura digital não provê confidencialidade. Ela garante autenticidade, integridade e não repúdio, mas a mensagem em si permanece legível para qualquer um que a intercepte. A confidencialidade só seria alcançada com a criptografia da mensagem (por exemplo, cifrando-a com a chave pública do destinatário). Esta é a distinção central que a questão cobra.
Alternativa C — ❌ Incorreta
Afirma que é necessário usar criptografia simétrica para obter autenticação da mensagem e do emissor. Isso é falso: a assinatura digital é baseada em criptografia assimétrica (chave pública/privada). A criptografia simétrica usa uma única chave compartilhada, o que não permite distinguir quem gerou a mensagem (não há não repúdio). A autenticação de origem exige o par de chaves assimétricas.
Alternativa D — ❌ Incorreta
Afirma que a função de hash deve produzir uma saída de comprimento proporcional ao tamanho da mensagem e da chave. Isso é falso: as funções de hash criptográficas produzem uma saída de comprimento fixo, independentemente do tamanho da entrada. Por exemplo, o SHA-256 sempre gera 256 bits, seja para uma mensagem de 1 byte ou de 1 GB. Essa é uma propriedade fundamental das funções hash.
Alternativa E — ❌ Incorreta
Afirma que, mesmo usando a chave privada para cifrar o hash, não é possível decifrá-lo com a chave pública do emissor. Isso é falso: na criptografia assimétrica, o que é cifrado com a chave privada só pode ser decifrado com a chave pública correspondente (e vice-versa). É exatamente essa propriedade que permite ao destinatário verificar a assinatura. A alternativa confunde a direção da operação: a chave pública é usada para decifrar a assinatura.
NÃO CAIA NESSA!
A banca explora a confusão entre os dois usos da criptografia assimétrica: cifrar para sigilo (usa a chave pública do destinatário) e assinar para autenticar (usa a chave privada do emissor). Na assinatura, a chave pública do emissor é usada para verificar (decifrar o hash), não para cifrar. Guarde: assinatura = chave privada do emissor para cifrar o hash; verificação = chave pública do emissor para decifrar. E lembre-se: assinatura não dá sigilo.
PEGA ESSA DICA!
Para resolver questões de assinatura digital, monte mentalmente o fluxo: Emissor → calcula hash → cifra com chave privada → envia mensagem + hash cifrado. Destinatário → decifra hash com chave pública do emissor → calcula hash da mensagem → compara. Se baterem, autenticidade e integridade confirmadas. E sempre pergunte: "a mensagem está escondida?" Se não, não há confidencialidade.