Questão de Segurança da Informação — Algoritmos de Criptografia — CESPE / CEBRASPE 2025
Segurança da Informação›Algoritmos de Criptografia
Código
ce418216
Banca
CESPE / CEBRASPE
Órgão
PF
Ano
2025
Cargo
PCF
Julgue o próximo item, a respeito do algoritmo Twofish e da técnica MITM (man-in-the-middle).
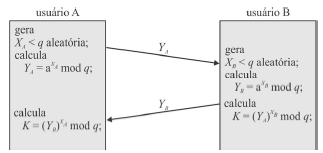
Considerando-se que a figura a seguir descreve um acordo de chave Diffie-Hellman, é correto afirmar que, nesse cenário, o protocolo de acordo de chave é vulnerável ao ataque MITM porque não autentica os participantes, vulnerabilidade que pode ser superada com a utilização de assinaturas digitais e certificados de chave pública.
CCerto
EErrado
Revelar gabarito e comentário▾
GabaritoC — Certo
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Ataque MITM no Diffie-Hellman: a falta de autenticação
✅ CERTO. O protocolo Diffie-Hellman clássico é vulnerável ao ataque man-in-the-middle (MITM) porque não autentica os participantes — um atacante pode se passar por cada parte, estabelecendo chaves secretas distintas com ambas, sem que elas percebam. Essa vulnerabilidade é superada com o uso de assinaturas digitais e certificados de chave pública, que vinculam a chave pública à identidade do titular. A afirmação está correta.
O Diffie-Hellman (DH) é um protocolo de acordo de chaves que permite que duas partes, sem contato prévio, estabeleçam uma chave secreta compartilhada através de um canal inseguro. Ele se baseia no problema do logaritmo discreto: cada parte gera uma chave privada aleatória, calcula uma chave pública correspondente (por exemplo, ) e troca essas chaves públicas. Ao final, ambas calculam a mesma chave secreta combinando a chave pública recebida com sua própria chave privada. O ponto crucial é que, no protocolo original, não há nenhum mecanismo de autenticação: as partes não têm como verificar se a chave pública recebida realmente pertence ao interlocutor esperado.
É exatamente essa ausência de autenticação que permite o ataque MITM. Um atacante (Darth) se interpõe entre Alice e Bob: intercepta a chave pública de Alice e envia a Bob uma chave pública forjada; intercepta a chave pública de Bob e envia a Alice outra chave forjada. Com isso, Darth estabelece uma chave secreta com Alice e outra com Bob, enquanto ambos acreditam estar compartilhando uma chave entre si. Toda a comunicação subsequente passa por Darth, que pode ler, modificar ou forjar mensagens sem ser detectado.
A solução clássica para essa vulnerabilidade é a autenticação das chaves públicas. Isso é feito com assinaturas digitais e certificados de chave pública: uma autoridade certificadora (AC) assina digitalmente o certificado que vincula a identidade de cada parte à sua chave pública. Ao receber a chave pública de Alice, Bob pode verificar a assinatura da AC no certificado, garantindo que aquela chave realmente pertence a Alice. Com a autenticação, o atacante não consegue mais se passar por um dos participantes, pois não possui um certificado válido para a identidade forjada.
A figura mencionada no enunciado descreve exatamente o cenário de ataque MITM no Diffie-Hellman, com o atacante Darth interceptando e forjando as chaves públicas. A afirmação do item espelha o entendimento clássico da literatura de segurança: o DH sem autenticação é vulnerável ao MITM, e a mitigação é feita com assinaturas digitais e certificados.
1Alice envia chave pública
2Darth intercepta e forja
3Bob recebe chave forjada
4Darth tem chave com ambos
5Lê e modifica mensagens
LEVEL · soulevel.com.br
NÃO CAIA NESSA!
A banca pode tentar confundir o candidato sugerindo que o Diffie-Hellman, por si só, já garante autenticação. Não é verdade: o DH clássico garante apenas o estabelecimento de uma chave secreta compartilhada, sem autenticar os participantes. A autenticação é adicionada por mecanismos externos, como assinaturas digitais e certificados. Fique atento: se a questão afirmar que o DH autentica, está errada; se afirmar que é vulnerável ao MITM por falta de autenticação, está correta.