Questão de Segurança da Informação — Segurança de sistemas de informação — CESGRANRIO 2019
Segurança da Informação›Segurança de sistemas de informação
Código
cg016105
Banca
CESGRANRIO
Órgão
UNIRIO
Ano
2019
Nível
Médio
Cargo
Técnico em Tecnologia da Informação
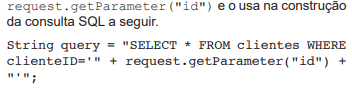
O desenvolvimento de sistemas Web deve incorporar as práticas de segurança da informação para evitar o comprometimento de informações sensíveis. Considere-se que uma aplicação recebe um dado não confiável do parâmetro id de uma URL através da execução do método Essa aplicação está vulnerável e sujeita ao ataque de
AXML External Entity (XXE)
BCross-Site Scripting (XXS)
CCross-Site Request Forgery (CSRF)
DInjection
EPhishing
Revelar gabarito e comentário▾
GabaritoD — Injection
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Vulnerabilidades em Aplicações Web: SQL Injection
Gabarito: letra D. A aplicação está vulnerável a um ataque de Injection (especificamente SQL Injection), pois concatena diretamente um parâmetro de entrada do usuário (request.getParameter("id")) em uma consulta SQL sem a devida sanitização ou uso de consultas parametrizadas.
O código apresentado ilustra a falha clássica de construção dinâmica de comandos SQL. Ao permitir que o atacante insira comandos SQL maliciosos no parâmetro id, o sistema executa essas instruções no banco de dados, podendo resultar em vazamento de dados, modificação ou exclusão de informações, ou até mesmo o bypass de autenticação.
1Entrada não confiável (parâmetro id)
2Concatenação direta na consulta SQL
3Comando malicioso executado no BD
4Vazamento/alteração de dados
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
O ataque de XML External Entity (XXE) ocorre quando um parser XML mal configurado processa referências a entidades externas contidas em documentos XML. O código em questão lida com uma consulta SQL, não com o processamento de documentos XML.
Alternativa B — ❌ Incorreta
O Cross-Site Scripting (XSS) ocorre quando uma aplicação inclui dados não confiáveis em uma página web sem validação ou codificação adequada, permitindo que scripts maliciosos sejam executados no navegador da vítima. O erro aqui é no backend (banco de dados), não no frontend.
Alternativa C — ❌ Incorreta
O Cross-Site Request Forgery (CSRF) força um usuário autenticado a executar ações indesejadas em uma aplicação web na qual ele está logado. O problema apresentado é de manipulação de entrada para injeção de comandos, não de falsificação de requisições de um usuário legítimo.
Alternativa D — ✅ Correta ⟵ Gabarito
O exemplo demonstra a concatenação direta de entrada do usuário em uma string de consulta SQL. Esta é a definição fundamental de um ataque de Injection (SQL Injection), onde o atacante altera a lógica da consulta original.
Alternativa E — ❌ Incorreta
Phishing é uma técnica de engenharia social que visa enganar usuários para obter informações confidenciais (como senhas ou dados bancários) através de comunicações fraudulentas (e-mails, sites falsos). Não se trata de uma vulnerabilidade de código de aplicação web.
PEGA ESSA DICA!
Sempre que vir a concatenação de strings (+) com entradas de usuário (getParameter, request.form, etc.) dentro de uma consulta SQL, o diagnóstico é SQL Injection. A forma correta de prevenir isso é utilizar Prepared Statements (consultas parametrizadas), que separam o comando SQL dos dados fornecidos pelo usuário.
MNEMÔNICO
CID
CConfidencialidade (dados acessíveis só a quem é autorizado)IIntegridade (dados exatos, consistentes e não alterados indevidamente)DDisponibilidade (informação/sistemas acessíveis quando necessário)
 Essa aplicação está vulnerável e sujeita ao ataque de