Questão de Segurança da Informação — Ataques e ameaças — FCC 2019
Segurança da Informação›Ataques e ameaças
Código
fc057272
Banca
FCC
Órgão
TJ-MA
Ano
2019
Cargo
Analista Judiciário - Analista de Sistemas - Suporte e Rede
A tabela abaixo indica a forma de propagação de 5 malwares.De acordo com a tabela, os tipos de malwares numerados de I a V são, correta e respectivamente,
GabaritoA — I - Vírus
II - Bot
III - Spyware
IV - Backdoor
V - Rootkit
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Tipos de Malware e Formas de Propagação
Gabarito: letra A. A questão exige a correta classificação de malwares com base em seu comportamento de propagação. O malware I (vírus) caracteriza-se por inserir cópias de si mesmo em arquivos hospedeiros; o II (bot) é capaz de se propagar automaticamente pela rede e por e-mail (como parte de uma botnet); e os demais (III, IV e V) não possuem mecanismos de autorreplicação ou propagação autônoma, sendo exemplos típicos de spyware, backdoor e rootkit, respectivamente.
Para resolver a questão, é fundamental compreender a distinção entre malwares que se replicam (como vírus e worms) e aqueles que dependem de outras formas de execução ou instalação para comprometer o sistema (como backdoors e rootkits). A tabela fornecida no enunciado permite o seguinte mapeamento:
Malware
Característica de Propagação
Exemplo
I
Insere cópia em arquivos
Vírus
II
Envia cópia via rede/e-mail
Bot
III, IV, V
Não se propaga
Spyware, Backdoor, Rootkit
Malware
1Propaga-se
Vírus (insere cópia em arquivos)
Worm (autorreplicação autônoma)
Bot (propagação via rede/e-mail)
2Não se propaga
Spyware (coleta dados)
Backdoor (acesso remoto)
Rootkit (ocultação/controle)
LEVEL · soulevel.com.br
Alternativa A — ✅ Correta ⟵ Gabarito
Esta alternativa classifica corretamente os itens. O vírus (I) é o clássico malware que infecta arquivos. O bot (II) atua frequentemente em redes (botnets), utilizando e-mail e rede para se espalhar. Os demais (III, IV, V) são ferramentas de ataque que não se autorreplicam, como o spyware (coleta de dados), backdoor (acesso remoto) e rootkit (ocultação e controle).
Alternativa B — ❌ Incorreta
Classifica incorretamente o item II como backdoor e o III como botnet. Backdoors não possuem capacidade de autorreplicação automática pela rede, e botnet é a rede de bots, não o malware individual que se propaga.
Alternativa C — ❌ Incorreta
O item III (Worm) está classificado como "não se propaga", o que é um erro conceitual grave, pois a principal característica do worm é justamente a autorreplicação automática pela rede.
Alternativa D — ❌ Incorreta
O item IV (Worm) é classificado como "não se propaga", contrariando a definição técnica de worm, que é um malware de alta capacidade de propagação autônoma.
Alternativa E — ❌ Incorreta
O item IV (Vírus) é classificado como "não se propaga", o que ignora a natureza do vírus de inserir cópias de si mesmo em arquivos para se espalhar.
PEGA ESSA DICA!
Para não errar em prova, memorize que vírus precisa de um hospedeiro (arquivo) e worm é o que se espalha sozinho pela rede. Se o malware não se replica, ele é uma ferramenta de controle ou espionagem (como backdoor, rootkit ou spyware).
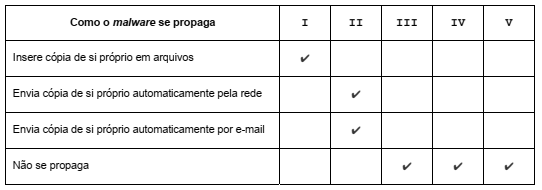 De acordo com a tabela, os tipos de malwares numerados de I a V são, correta e respectivamente,