Questão de Segurança da Informação — Protocolos Seguros para Redes Sem Fio e Controle de Acesso (WPA, WPA2, WEP, EAP, 802.1X) — FCC 2023
Segurança da InformaçãoProtocolos Seguros para Redes Sem Fio e Controle de Acesso (WPA, WPA2, WEP, EAP, 802.1X)
- Código
- fc144535
- Banca
- FCC
- Órgão
- TRT 12
- Ano
- 2023
- Cargo
- AJ TRT12
Para responder a questão, examine o programa C# abaixo. O programa C# faz referência ao SHA-256. Associando a criptografia com a segurança em redes sem fio, é correto afirmar que o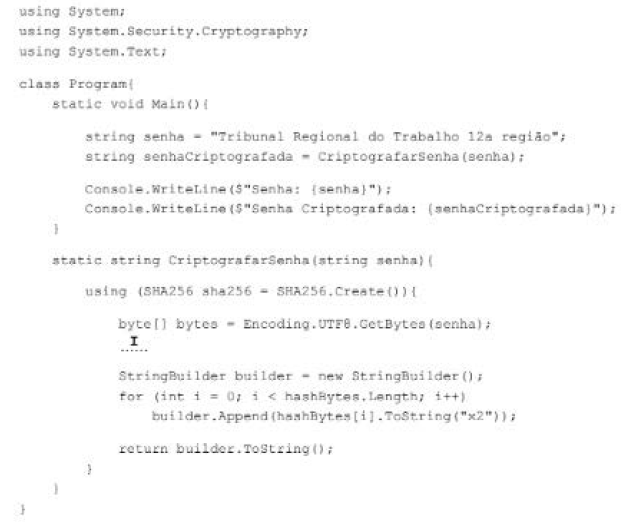
- ASHA-256 pode ser utilizado para criar hashes dos certificados digitais, que são usados para autenticar os dispositivos na rede, em uma implementação de WPA2 com autenticação baseada em certificados (como o EAP-TLS).
- BSHA-256 é um protocolo de segurança para redes sem fio, que utiliza um hash criptográfico pertencente á familia das funções hash SHA-2 (Security Hash Algorithm 2nd generation). O hash resultante é uma sequência de bytes que é única para os dados de entrada.
- CWPA2 não contém mecanismos de autenticação: assim, é necessário acrescentar o uso de chaves pré-compartilhadas (PSK) e a autenticação baseada em servidores, usando protocolos criptográficos como o SHA-256.
- DWPA2 é um método de hash criptográfico para redes sem fio, que utiliza o protocolo de criptografia AES-CCMP (Advanced Encryption Security-Counter Mode Cipher Block Chaining Message Authentication Ciphered Protocol) para proteger os dados transmitidos entre dispositivos na rede
- EWPA (Wi-Fi Protected Access) utiliza o protocolo SHA-256 para criptografar dados e o método EAP (Extensible Authentication Protocol) para autenticação.