Questão de Segurança da Informação — Certificação Digital em Segurança da Informação — FGV 2021
Segurança da Informação›Certificação Digital em Segurança da Informação
Código
fg044918
Banca
FGV
Órgão
SEFAZ-ES
Ano
2021
Nível
Superior
Cargo
Auditor Fiscal da Receita Estadual - Manhã
Segundo o Guia Prático EFD-ICMS/IPI, os arquivos digitais devem ser assinados por meio de certificado digital, tipo A1 ou A3.Na tabela de referência a seguir, considere as comparações sobre esses dois tipos. Dessas comparações, estão corretas
AI e II, somente.
BI, III e IV, somente.
CII, III e IV, somente.
DIII e IV, somente.
EI, II, III e IV.
Revelar gabarito e comentário▾
GabaritoB — I, III e IV, somente.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Certificados Digitais A1 e A3
Gabarito: letra B. Estão corretas as comparações I, III e IV. A diferença central entre os certificados A1 e A3 é o meio de armazenamento: o A1 é um arquivo de software, enquanto o A3 reside em hardware (token ou smartcard), o que impacta validade, possibilidade de backup e exigência de senha (PIN). O material fornecido afirma que "a chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token", corroborando essa distinção.
A tabela a seguir resume as características de cada tipo:
Característica
A1 (software)
A3 (hardware)
Armazenamento
Arquivo no computador
Token/Smartcard
Cópia / Backup
Permitido (pode ser copiado/exportado)
Impossível (chave privada protegida)
Validade típica
Até 1 ano
Até 3 anos
Exigência de senha
Não obrigatória (recomendável)
Obrigatória (PIN)
Certificado digital
1A1 (software)
Backup permitido
Validade até 1 ano
Senha não obrigatória
2A3 (hardware)
Backup impossível
Validade até 3 anos
Senha obrigatória (PIN)
LEVEL · soulevel.com.br
Item I — ✅ Correto
O certificado A1 é armazenado como um arquivo de software, instalado diretamente no computador do usuário. O A3, por sua vez, é armazenado em um dispositivo de hardware (token USB ou smartcard). Essa é a diferença fundamental, confirmada pelo texto: "a chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token".
Item II — ❌ Incorreto
A afirmação sobre a possibilidade de cópia/backup está invertida. O certificado A1, por ser um arquivo de software, pode ser copiado e instalado em vários dispositivos (dentro dos limites da licença). Já o A3, por ter a chave privada protegida em hardware, não permite extração ou backup — essa é uma de suas vantagens de segurança. Se o item II disser que o A1 não pode ser copiado ou que o A3 pode, ele estará errado.
Item III — ✅ Correto
A validade padrão do certificado A1 é de, no máximo, 1 ano (12 meses). Já o A3 pode ter validade de até 3 anos (36 meses). Essa diferença decorre da maior segurança do hardware, que permite períodos mais longos sem comprometer a proteção da chave.
Item IV — ✅ Correto
O certificado A3 exige o uso de senha (PIN) para acessar a chave privada, pois o dispositivo de hardware bloqueia o acesso sem autenticação. O A1, por ser um arquivo de software, não exige senha para uso (embora seja recomendável proteger o arquivo com senha). O texto menciona que "a chave privada pode ser armazenada de diferentes maneiras", e o A3 requer PIN por estar em um token/smartcard.
Conclusão
Comparações corretas: I, III e IV → alternativa B.
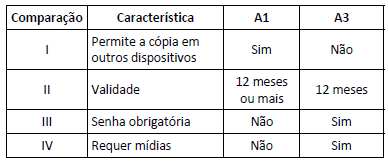 Dessas comparações, estão corretas