Questão de Redes de Computadores — Firewall — FGV 2025
Redes de Computadores›Firewall
Código
fg121569
Banca
FGV
Órgão
TCE-PE
Ano
2025
Nível
Superior
Cargo
Auditor de Controle Externo – Tecnologia da Informação
Um equipamento de segurança da informação (firewall) controla os acessos que dispositivos externos, conectados à internet, podem fazer a uma rede de servidores (Net Srv). Esse firewall possui a capacidade de controlar o fluxo de dados até a camada de transporte do modelo OSI e interpreta as regras de filtragem de cima para baixo (Top-Down).A rede de servidores é composta por três máquinas que operam os seguintes serviços:I. Servidor de páginas web (Srv Web): provê o serviço web por meio dos protocolos HTTP e HTTPS e permite o envio de arquivos para atualização de páginas web via protocolo TFTP;II. Servidor de nomes (Srv Nomes): provê a tradução de nomes por meio do sistema DNS;III. Servidor de horas (Srv Horas): provê o serviço de horas por meio do protocolo NTP.As regras que permitem o acesso entre a internet e a rede de servidores estão apresentadas a seguir.Assinale a opção que indica o serviço da rede de servidores que, devido a erros de configuração do firewall, deixará de estar disponível na internet, considerando o comportamento padrão de requisições e respostas desse serviço.
AServiço web por meio do protocolo HTTP.
BServiço web por meio do protocolo HTTPS.
CServiço de envio de arquivos para atualização de páginas web por meio do protocolo TFTP.
DServiço de tradução de nomes por meio do sistema DNS.
EServiço de horas por meio do protocolo NTP.
Revelar gabarito e comentário▾
GabaritoC — Serviço de envio de arquivos para atualização de páginas web por meio do protocolo TFTP.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Firewall e filtragem de pacotes: o caso do TFTP
Gabarito: letra C. O serviço que deixará de estar disponível é o envio de arquivos via TFTP, porque o TFTP é um protocolo que usa UDP na porta 69, e o firewall, ao filtrar apenas até a camada de transporte, não consegue distinguir as requisições de atualização (que partem do servidor para a internet) das respostas (que vêm da internet para o servidor) — o comportamento padrão do TFTP é o servidor iniciar a conexão, o que exige uma regra de saída que, se mal configurada, bloqueia o serviço. A questão explora exatamente a diferença entre protocolos que usam TCP (HTTP, HTTPS, DNS via TCP) e UDP (TFTP, DNS via UDP, NTP), e como o firewall trata cada um.
O firewall descrito é um filtro de pacotes (packet filter), que atua até a camada de transporte do modelo OSI. Isso significa que ele toma decisões com base em endereços IP, portas TCP/UDP e flags de protocolo, sem analisar o conteúdo da aplicação. Para entender o erro de configuração, é preciso lembrar como cada serviço se comporta:
HTTP (porta 80) e HTTPS (porta 443): usam TCP. O cliente externo inicia a conexão enviando um pacote SYN para a porta do servidor. O firewall, ao ver o SYN de entrada, permite e registra a conexão; as respostas do servidor (SYN-ACK, ACK, dados) são permitidas porque fazem parte de uma conexão já estabelecida. Isso funciona mesmo em firewalls stateless, desde que haja regras de entrada para as portas 80/443.
DNS (porta 53): pode usar UDP ou TCP. Em consultas comuns, usa UDP. O cliente externo envia uma consulta UDP para a porta 53 do servidor; o servidor responde de volta. O firewall precisa permitir o tráfego de entrada na porta 53 (UDP) e o tráfego de saída correspondente. Como a consulta é iniciada pelo cliente externo, a resposta do servidor é o retorno de uma comunicação iniciada externamente — o firewall consegue associar a resposta à consulta se for stateful, ou se houver regra explícita de saída para a porta 53.
NTP (porta 123): usa UDP. O cliente externo envia uma requisição de sincronização para a porta 123 do servidor; o servidor responde. Novamente, a comunicação é iniciada pelo cliente externo, então o firewall precisa permitir a entrada na porta 123 (UDP) e a saída correspondente.
TFTP (porta 69): usa UDP. A peculiaridade é que o servidor TFTP inicia a transferência de dados a partir da porta 69, mas as transferências de dados em si ocorrem em portas efêmeras (aleatórias) escolhidas pelo servidor. No cenário descrito, o servidor web permite o envio de arquivos para atualização via TFTP — ou seja, o servidor é quem envia os arquivos para um cliente externo. Isso significa que a comunicação é iniciada pelo servidor (tráfego de saída), e o firewall precisa ter uma regra que permita o tráfego de saída na porta 69 (UDP) e o tráfego de entrada correspondente nas portas efêmeras. Se a regra de saída para a porta 69 não existir ou estiver mal configurada, o servidor não consegue iniciar a transferência, e o serviço fica indisponível.
A pegadinha da questão está em identificar qual serviço tem o fluxo de comunicação invertido em relação aos demais. HTTP, HTTPS, DNS e NTP são serviços em que o cliente externo inicia a comunicação; TFTP, no contexto de atualização de páginas web, é o servidor que inicia. O firewall, ao filtrar apenas até a camada de transporte, não consegue entender o contexto da aplicação — ele vê apenas pacotes UDP isolados. Se a regra de saída para a porta 69 não estiver configurada, o pacote inicial do servidor é bloqueado, e o serviço não funciona.
NÃO CAIA NESSA!
A banca explora a confusão entre serviços que usam TCP e UDP, e principalmente o fato de que o TFTP, no cenário de atualização de páginas, tem o servidor como iniciador da conexão. O candidato tende a pensar que todos os serviços seguem o mesmo padrão de requisição-resposta iniciado pelo cliente externo, mas o TFTP inverte esse fluxo. Além disso, o TFTP usa UDP, que não tem handshake — o firewall não consegue distinguir uma resposta de uma nova requisição, tornando a configuração de regras mais crítica.
Firewall filtro de pacotes
1Atua até camada de transporte
2Não analisa conteúdo da aplicação
3Serviços com cliente externo iniciando
HTTP (TCP 80)
HTTPS (TCP 443)
DNS (UDP/TCP 53)
NTP (UDP 123)
4TFTP (UDP 69)
Servidor inicia a transferência
Exige regra de saída na porta 69
Sem regra → serviço indisponível
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
O serviço web via HTTP (porta 80, TCP) permanece disponível. O cliente externo inicia a conexão com um SYN para a porta 80; o firewall, com regra de entrada para essa porta, permite o estabelecimento da conexão e as respostas do servidor. Não há erro de configuração que afete esse serviço, pois o fluxo é o padrão: cliente externo → servidor.
Alternativa B — ❌ Incorreta
O serviço web via HTTPS (porta 443, TCP) também permanece disponível. O comportamento é idêntico ao HTTP: o cliente externo inicia a conexão TCP, e o firewall permite o tráfego de entrada na porta 443. A criptografia do HTTPS não interfere na filtragem do firewall, que atua na camada de transporte.
Alternativa C — ✅ Correta ⟵ GABARITO
O serviço de envio de arquivos via TFTP (porta 69, UDP) deixa de estar disponível. O erro de configuração está na regra de saída: como o servidor inicia a transferência (envio de arquivos para atualização), o firewall precisa permitir o tráfego de saída na porta 69. Se essa regra não existir ou estiver bloqueando, o pacote inicial do servidor é descartado, e o serviço não funciona. Além disso, o TFTP usa UDP, que não tem handshake — o firewall não consegue associar respostas a requisições, tornando essencial a regra explícita de saída.
Alternativa D — ❌ Incorreta
O serviço DNS (porta 53, UDP/TCP) permanece disponível. O cliente externo envia uma consulta para a porta 53 do servidor; o firewall, com regra de entrada para essa porta, permite a consulta e a resposta. O fluxo é iniciado pelo cliente externo, então não há erro de configuração que afete o serviço.
Alternativa E — ❌ Incorreta
O serviço NTP (porta 123, UDP) permanece disponível. O cliente externo envia uma requisição de sincronização para a porta 123 do servidor; o firewall, com regra de entrada para essa porta, permite a requisição e a resposta. O fluxo é iniciado pelo cliente externo, então não há erro de configuração que afete o serviço.
Gabarito: letra C — o serviço TFTP é o único cujo fluxo de comunicação é iniciado pelo servidor, e a falta de regra de saída para a porta 69 (UDP) o torna indisponível.
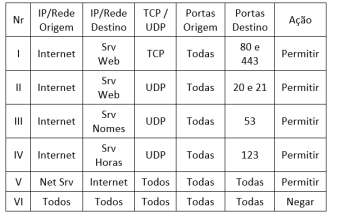 Assinale a opção que indica o serviço da rede de servidores que, devido a erros de configuração do firewall, deixará de estar disponível na internet, considerando o comportamento padrão de requisições e respostas desse serviço.