Questão de Redes de Computadores — Análise de Tráfego de Dados em Redes — FGV 2022
- Código
- fg152238
- Banca
- FGV
- Órgão
- SEN
- Ano
- 2022
- Cargo
- AL ( )
O diagrama (Figura 1) e as informações a seguir se refere a questão.
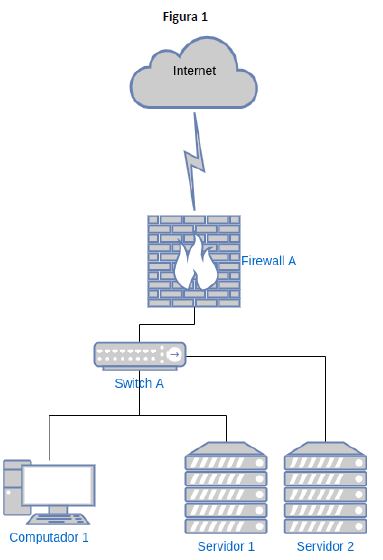
Considere que:
Os equipamentos possuem os seguintes endereços IPs e máscaras:
- Servidor 1: 10.20.1.5 /24
- Servidor 2: 10.20.1.6 /24
- Computador 1: 10.20.1.101/24
- Firewall A – LAN: 10.20.1.1/24
- Firewall A – WAN: 200.212.123.2/30
Os computadores e servidores têm como gateway padrão o IP: 10.20.1.1
O Servidor 1 possui um serviço http instalado rodando na porta 80, que está publicado para a internet através de um NAT no firewall na mesma porta.
O Servidor 2 possui um serviço ldap rodando na porta 389.
Assuma que os equipamentos listados anteriormente compõem a rede da empresa fictícia Empresa A. Mediante as novas demandas do mercado por segurança, os executivos da Empresa A contrataram uma consultoria para fazer um levantamento de riscos.
Um dos riscos indicados foi a possível interrupção do negócio mediante comprometimento do ambiente.
Um analista percebe o seguinte alerta em suas rotinas de monitoramento:
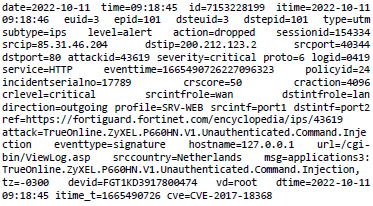
Assumindo que a rede é a representada na Figura 1, e que ela não possui outros servidores, assumindo também que o firewall não possui serviços http ou https e, além disso, sabendo que o log foi gerado pelo firewall, é correto concluir que
- Aum atacante proveniente da Holanda executou um ataque ao firewall que foi bloqueado.
- Bum atacante proveniente do IP: 85.31.46.204 executou, com sucesso, um ataque ao Servidor 1.
- Cum atacante proveniente do IP: 85.31.46.204 executou um ataque ao firewall com sucesso.
- Dum atacante proveniente do IP: 85.31.46.204 executou um ataque, que foi bloqueado, ao Servidor 2.
- Eum atacante proveniente do IP: 85.31.46.204 executou um ataque, que foi bloqueado, ao Servidor 1.