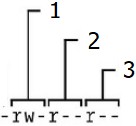Questão de Sistemas Operacionais — Linux — FUNDATEC 2023
Sistemas Operacionais›Linux
Código
qa543850
Banca
FUNDATEC
Órgão
CAU RS
Ano
2023
Cargo
Ana Sup ( )
Analise a figura abaixo sobre permissões do modo de um arquivo no Linux.
Na Figura, os números 1, 2 e 3 representam, respectivamente, permissões:
ADe outros usuários, do grupo dono do arquivo e do usuário dono do arquivo.
BDo usuário dono do arquivo, do grupo dono do arquivo e de outros usuários.
CDo usuário administrador, de outros usuários e do usuário dono do arquivo.
DDe outros usuários, do usuário dono do arquivo e do usuário administrador.
EDo grupo dono do arquivo, do usuário dono do arquivo e de outros usuários.
Revelar gabarito e comentário▾
GabaritoB — Do usuário dono do arquivo, do grupo dono do arquivo e de outros usuários.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Permissões de arquivos no Linux: notação simbólica e classes de usuários
Gabarito: letra B. Na representação simbólica das permissões do Linux, os três grupos de caracteres rwx são lidos da esquerda para a direita e correspondem, respectivamente, às permissões do usuário dono (owner/user), do grupo dono (group) e dos demais usuários (others) — exatamente a ordem apresentada na alternativa B. Essa é a convenção padrão do comando ls -l e do chmod em modo simbólico, e é o que a figura da questão ilustra.
O controle de acesso a arquivos e diretórios no Linux é um dos temas mais cobrados em provas de sistemas operacionais, e a base de tudo é entender que existem três classes de usuários e três tipos de permissão. As classes são: o dono do arquivo (o usuário que o criou ou a quem foi atribuída a propriedade), o grupo ao qual o arquivo está associado (que pode conter vários usuários) e os outros usuários (todos os demais que não são dono nem pertencem ao grupo). As permissões são: leitura (r), escrita (w) e execução (x). Quando você executa ls -l, a saída mostra uma string como -rwxr-xr--, onde o primeiro caractere indica o tipo de arquivo (- para arquivo comum, d para diretório) e os nove caracteres seguintes são divididos em três grupos de três: os três primeiros são as permissões do dono, os três do meio são as do grupo e os três últimos são as dos outros usuários.
A ordem dono → grupo → outros não é arbitrária: ela reflete a hierarquia de prioridade na verificação de acesso. Quando um processo tenta acessar um arquivo, o sistema operacional primeiro verifica se o usuário é o dono; se for, aplica as permissões do primeiro grupo. Se não for o dono, verifica se pertence ao grupo; se pertencer, aplica as permissões do segundo grupo. Somente se não for nem dono nem membro do grupo é que as permissões do terceiro grupo (outros) são aplicadas. Essa lógica de verificação em cascata é o que dá sentido à ordem da notação.
Um exemplo prático: considere a saída -rw-r--r--. O dono tem permissão de leitura e escrita (rw-), o grupo tem apenas leitura (r--) e os outros também têm apenas leitura (r--). Já uma saída como -rwxr-x--- indica que o dono pode ler, escrever e executar (rwx), o grupo pode ler e executar (r-x) e os outros não têm nenhuma permissão (---). É importante notar que a permissão de execução em um arquivo significa que ele pode ser executado como um programa ou script; em um diretório, significa que o usuário pode entrar nele (usar cd) e acessar os arquivos dentro dele, sujeito às permissões individuais de cada arquivo.
A pegadinha clássica da banca nesta questão é inverter a ordem das classes — colocar "outros" antes de "dono" ou "grupo" antes de "dono". O candidato que decora a notação mas não fixa a ordem exata acaba marcando uma alternativa com a sequência trocada. Outra confusão comum é introduzir a figura do "usuário administrador" (root) como uma classe de permissão, o que não existe na notação simbólica: o root tem acesso total a todos os arquivos independentemente das permissões, mas não aparece como uma classe na string de permissões. Guarde a ordem dono → grupo → outros como um mantra: é exatamente nela que as alternativas desta questão se dividem.
Permissões Linux (notação simbólica): Ordem de leitura (esquerda → direita) (1º: Dono (user), 2º: Grupo (group), 3º: Outros (others)); Tipos de permissão (r (leitura), w (escrita), x (execução)); Verificação em cascata (É dono? → permissão do dono, Pertence ao grupo? → permissão do grupo, Nem um nem outro → permissão de outros); Root (Não é classe na notação, Acesso irrestrito independente das permissões)
Alternativa A — ❌ Incorreta
Inverte completamente a ordem: coloca "outros usuários" primeiro, depois "grupo" e por último "dono". A notação simbólica sempre começa pelo dono, nunca por outros. Essa alternativa representa a leitura da direita para a esquerda, que não é a convenção do Linux.
Alternativa B — ✅ Correta ⟵ GABARITO
Apresenta a ordem correta e canônica da notação simbólica de permissões: usuário dono → grupo dono → outros usuários. É exatamente assim que o ls -l exibe as permissões e como o chmod em modo simbólico as interpreta. Os números 1, 2 e 3 da figura correspondem, respectivamente, a essas três classes nessa ordem.
Alternativa C — ❌ Incorreta
Introduz a figura do "usuário administrador" (root) como uma classe de permissão, o que não existe na notação simbólica. O root não é uma classe representada nos três grupos de caracteres; ele tem acesso irrestrito a todos os arquivos, mas isso não aparece na string de permissões. Além disso, a ordem também está errada ao colocar "outros" antes do "dono".
Alternativa D — ❌ Incorreta
Erra duplamente: coloca "outros" primeiro e ainda menciona o "usuário administrador" como uma classe, que não existe na notação. A ordem correta é dono → grupo → outros, e o root não é uma classe de permissão representada na string.
Alternativa E — ❌ Incorreta
Começa pelo "grupo dono", mas a notação simbólica sempre começa pelo usuário dono. A ordem correta é dono → grupo → outros, e esta alternativa coloca o grupo na primeira posição, invertendo a sequência.
A regra de ouro para levar para a prova: na notação simbólica de permissões do Linux, a leitura é sempre da esquerda para a direita, na ordem dono (user) → grupo (group) → outros (others). O root não é uma classe representada; ele simplesmente ignora as permissões. Decore essa ordem e você elimina de imediato as alternativas que a invertem.