Questão de Segurança da Informação — Criptografia — FUNDATEC 2025
Segurança da Informação›Criptografia
Código
qg475026
Banca
FUNDATEC
Órgão
PROCERGS
Ano
2025
Nível
Superior
Cargo
Analista em Computação/Ênfase em Segurança da Informação
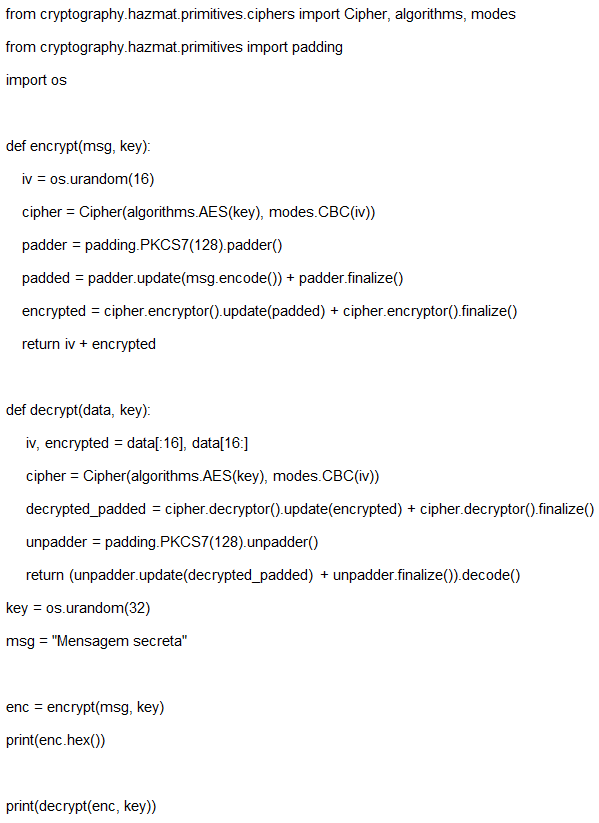
A criptografia é uma ferramenta essencial para a segurança de dados. Com base no script apresentado a seguir, desenvolvido a partir de AES, analise as assertivas abaixo, assinalando V, se verdadeiras, ou F, se falsas.( ) O vetor de inicialização (IV) é sempre fixo e não precisa ser transmitido junto com a mensagem criptografada.( ) O padding no código é opcional, porque o AES pode criptografar mensagens de qualquer tamanho sem necessidade de ajuste.( ) O script utiliza criptografia simétrica AES em modo CBC, onde a mesma chave é usada para criptografar e descriptografar os dados.A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
AV – F – V.
BF – F – V.
CV – V – F.
DF – V – F.
EV – F – F.
Revelar gabarito e comentário▾
GabaritoB — F – F – V.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Criptografia Simétrica e o Algoritmo AES
Gabarito: letra B. A sequência correta é F – F – V. O vetor de inicialização (IV) deve ser único e imprevisível para cada sessão, sendo transmitido junto com o texto cifrado para que o destinatário possa realizar a descriptografia; o AES é um algoritmo de cifra de bloco que exige que os dados tenham um tamanho múltiplo do tamanho do bloco (128 bits), tornando o uso de padding obrigatório para mensagens de tamanho arbitrário; e o script implementa corretamente o modo CBC com chave simétrica.
AES (criptografia simétrica)
1Cifra de bloco (128 bits)
Padding obrigatório
Mensagem múltipla do bloco
2Modo CBC
Bloco anterior cifrado + bloco atual
Mesma chave para cifrar/decifrar
3Vetor de inicialização (IV)
Fixo ou reutilizado (falha grave)
Aleatório e único por sessão
Transmitido junto (não secreto)
LEVEL · soulevel.com.br
Item 1 — ❌ Falso
O vetor de inicialização (IV) não deve ser fixo. Pelo contrário, ele precisa ser gerado de forma aleatória ou pseudoaleatória para cada operação de cifragem para garantir que a mesma mensagem, cifrada com a mesma chave, resulte em textos cifrados diferentes. Além disso, o IV não é secreto, mas é indispensável para a descriptografia, sendo comumente concatenado ao início do texto cifrado, como ocorre na linha return iv + encrypted do script.
Item 2 — ❌ Falso
O AES opera em blocos de tamanho fixo (128 bits). Quando a mensagem original não possui um comprimento que seja múltiplo exato desse tamanho, é necessário adicionar bits extras para completar o último bloco, processo conhecido como padding (preenchimento). Sem o padding, o algoritmo não conseguiria processar mensagens de tamanhos arbitrários, tornando-o obrigatório neste contexto.
Item 3 — ✅ Verdadeiro
O script utiliza a biblioteca cryptography para implementar o AES em modo CBC (Cipher Block Chaining). O modo CBC é uma técnica de criptografia simétrica onde cada bloco de texto simples é combinado com o bloco de texto cifrado anterior antes de ser cifrado. A mesma chave é utilizada tanto para o processo de cifragem quanto para o de decifragem, confirmando a natureza simétrica do sistema.
PEGA ESSA DICA!
Ao analisar códigos de criptografia, observe sempre o modo de operação (como CBC ou GCM) e o uso de IV. O IV nunca deve ser estático; se você vir um IV fixo ou reutilizado em modo CBC, saiba que isso é uma falha grave de segurança, pois permite ataques de análise de tráfego e quebra de confidencialidade.