Questão de Redes de Computadores — Conceitos Básicos em Redes de Computadores — FUNDATEC 2023
Redes de Computadores›Conceitos Básicos em Redes de Computadores
Código
qq890209
Banca
FUNDATEC
Órgão
BRDE
Ano
2023
Nível
Superior
Cargo
Analista de Sistemas - Suporte
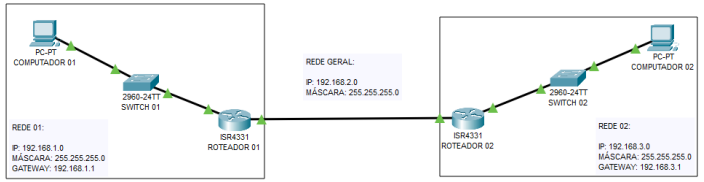
Na topologia de rede ilustrada abaixo, o computador 01 se comunica com o roteador 01, e o computador 02 se comunica com o roteador 02. Ambos os roteadores se comunicam entre si, porém o computador 01 não consegue se comunicar com o computador 02, muito menos com o roteador 02. O que precisa ser configurado para que os computadores de ambas as redes se comuniquem?
AGateway.
BDHCP.
CVPN.
DRota Estática.
ETCP/IP.
Revelar gabarito e comentário▾
GabaritoD — Rota Estática.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Roteamento entre redes distintas
Gabarito: letra D. Para que o computador 01 (na rede do roteador 01) se comunique com o computador 02 (na rede do roteador 02), é necessário que o roteador 01 saiba como alcançar a rede do roteador 02 — e isso se faz configurando uma rota estática no roteador 01 (ou em ambos), informando o próximo salto (o IP do roteador 02) para a rede de destino. Sem essa rota, o roteador 01 descarta os pacotes destinados à rede do roteador 02, pois não conhece o caminho.
O cenário descreve duas redes distintas (cada uma com seu roteador) interligadas pelos roteadores. O computador 01 consegue falar com o roteador 01 (sua rede local), e o roteador 01 consegue falar com o roteador 02 (enlace entre eles), mas o computador 01 não alcança o computador 02. Isso é o sintoma clássico de falta de rota no roteador 01 para a rede do roteador 02. O roteador, equipamento de camada 3 (rede) do modelo OSI, encaminha pacotes com base na tabela de roteamento: se não há entrada para a rede de destino, o pacote é descartado (ou enviado para uma rota padrão, se existir). A solução é adicionar uma rota estática — uma entrada manual na tabela de roteamento — informando que a rede do roteador 02 é alcançável através do IP do roteador 02 (próximo salto).
Vamos entender cada conceito das alternativas para ver por que apenas a rota estática resolve o problema. O gateway é o endereço do roteador que dá acesso a outras redes; ele já está configurado nos computadores (eles falam com seus roteadores). O DHCP atribui endereços IP automaticamente, mas não cria rotas entre redes. A VPN cria um túnel criptografado sobre uma rede pública, mas aqui as redes já estão fisicamente conectadas pelos roteadores — não é questão de segurança ou de tunelamento. O TCP/IP é a suíte de protocolos que já está em uso (os computadores se comunicam com seus roteadores via IP). A rota estática é exatamente o que falta: uma entrada manual na tabela de roteamento do roteador 01 (e possivelmente do roteador 02, para o retorno) indicando como alcançar a rede vizinha.
A pegadinha da banca está em confundir o papel de cada serviço: o aluno pode pensar em "gateway" (que é o endereço de saída da rede local) ou em "DHCP" (que distribui IPs), mas nenhum deles ensina ao roteador o caminho para uma rede remota. O roteador precisa de uma rota — estática ou dinâmica — para saber para onde enviar os pacotes destinados à outra rede. Como o enunciado não menciona protocolos de roteamento dinâmico (RIP, OSPF), a configuração manual é a resposta.
Guarde o critério: comunicação entre redes distintas exige roteamento — e roteamento exige que o roteador conheça o caminho (rota). É exatamente isso que separa a alternativa correta das demais.
Comunicação entre redes distintas: Requisito: roteamento (Roteador conhece o caminho (rota), Sem rota → pacote descartado); Solução: rota estática (Entrada manual na tabela, Próximo salto (IP do roteador vizinho)); Não resolvem (Gateway (já configurado), DHCP (só distribui IPs), VPN (túnel de segurança), TCP/IP (já em uso))
Alternativa A — ❌ Incorreta
O gateway é o endereço IP do roteador que os computadores usam como porta de saída para outras redes. No cenário, os computadores já se comunicam com seus roteadores, o que indica que o gateway já está configurado corretamente. Configurar gateway não cria a rota para a rede do outro roteador; ele apenas define o ponto de saída padrão da rede local. O problema não está no gateway dos computadores, mas na tabela de roteamento do roteador 01.
Alternativa B — ❌ Incorreta
O DHCP (Dynamic Host Configuration Protocol) é responsável por atribuir automaticamente endereços IP, máscaras, gateway e outros parâmetros de rede aos hosts. Ele não tem função de roteamento: não informa ao roteador como alcançar redes remotas. Mesmo que os computadores já tenham IPs configurados (já que se comunicam com seus roteadores), o DHCP não resolveria a falta de rota entre as duas redes.
Alternativa C — ❌ Incorreta
A VPN (Virtual Private Network) cria um túnel criptografado sobre uma rede pública (como a Internet) para conectar redes ou usuários remotos de forma segura. No cenário, as redes já estão interligadas fisicamente pelos roteadores — não há necessidade de tunelamento. A VPN não é uma solução de roteamento; ela é uma solução de segurança e de extensão de rede sobre infraestrutura não confiável.
Alternativa D — ✅ Correta ⟵ GABARITO
A rota estática é uma entrada manual na tabela de roteamento de um roteador, informando que uma determinada rede de destino é alcançável através de um próximo salto (next hop). No cenário, o roteador 01 precisa de uma rota estática para a rede do roteador 02, apontando como próximo salto o IP do roteador 02. Sem essa rota, o roteador 01 não sabe para onde enviar os pacotes destinados à rede do roteador 02 e os descarta. Da mesma forma, o roteador 02 precisaria de uma rota de retorno para a rede do roteador 01, se ainda não tiver. Essa é a configuração que permite a comunicação entre os computadores das duas redes.
Alternativa E — ❌ Incorreta
O TCP/IP é a suíte de protocolos que permite a comunicação em redes — inclui o IP (camada de rede) e o TCP/UDP (camada de transporte). Ele já está em uso no cenário, pois os computadores se comunicam com seus roteadores. O TCP/IP não é uma configuração que se adiciona para resolver um problema de roteamento; é a base da comunicação, mas não ensina ao roteador o caminho para uma rede remota.
Gabarito: letra D — a configuração necessária é a rota estática no roteador, para que ele saiba como alcançar a rede do outro roteador.