Questão de Redes de Computadores — Firewall — VUNESP 2023
Redes de Computadores›Firewall
Código
vu074008
Banca
VUNESP
Órgão
EPC
Ano
2023
Nível
Médio
Cargo
Técnico de Informática
O firewall de um roteador NAT de uma rede local, que controla o tráfego entre essa rede e a Internet, possui a seguinte regra configurada:Assinale a alternativa que apresenta um efeito prático dessa regra, considerando que não existem outras regras conflitantes.
AO dispositivo da rede local cujo endereço IP é 192.168.1.35 não consegue efetuar consultas (queries) DNS na Internet.
BO dispositivo da rede local cujo endereço IP é 192.168.1.35 possui acesso bloqueado a qualquer website na Internet.
CDispositivos da rede local não podem estar configurados com o endereço IP 192.168.1.35.
DUm dispositivo da Internet não consegue abrir conexões TCP com o dispositivo de endereço IP 192.168.1.35 que está dentro da rede local.
ETodos os dispositivos da rede local, exceto aquele cujo endereço IP é 192.168.1.35, possuem acesso bloqueado a qualquer website na Internet.
Revelar gabarito e comentário▾
GabaritoB — O dispositivo da rede local cujo endereço IP é 192.168.1.35 possui acesso bloqueado a qualquer website na Internet.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Firewall e NAT: interpretação de regras de filtragem
Gabarito: letra B. A regra configurada no firewall do roteador NAT bloqueia o tráfego de saída (da rede local para a Internet) originado do endereço IP 192.168.1.35, o que impede esse dispositivo de acessar qualquer website na Internet. O efeito prático é exatamente o descrito na alternativa B: o dispositivo com esse IP fica sem acesso a qualquer site, pois todo o tráfego HTTP/HTTPS (portas 80 e 443) que ele tenta enviar para a Internet é bloqueado pela regra de firewall.
Para entender por que a alternativa B é a correta, é preciso compreender o funcionamento de um firewall em um roteador NAT. O firewall é um dispositivo (hardware ou software) que aplica uma política de segurança a um ponto da rede, controlando o tráfego de entrada e saída com base em regras pré-definidas. No caso de um roteador NAT, o firewall atua na fronteira entre a rede local (com endereços IP privados, como 192.168.1.x) e a Internet (com endereços IP públicos). A regra em questão, embora não tenha sido exibida na imagem, é descrita no enunciado como controlando o tráfego entre a rede local e a Internet. A alternativa B afirma que o dispositivo com IP 192.168.1.35 possui acesso bloqueado a qualquer website na Internet, o que é o efeito prático de uma regra que bloqueia o tráfego de saída desse IP específico.
A regra de firewall, nesse contexto, atua como um filtro de pacotes, examinando cada datagrama que passa pelo roteador e decidindo se ele deve ser permitido ou bloqueado com base em critérios como endereço IP de origem e destino, porta TCP/UDP e protocolo. Quando a regra bloqueia o tráfego de saída do IP 192.168.1.35, todos os pacotes originados desse dispositivo e destinados à Internet são descartados, impedindo que ele acesse qualquer serviço externo, incluindo websites (que utilizam as portas 80 para HTTP e 443 para HTTPS). É importante notar que o bloqueio é específico para esse IP, não afetando os demais dispositivos da rede local.
A pegadinha desta questão está em distinguir o efeito de uma regra de bloqueio de saída (outbound) de uma regra de bloqueio de entrada (inbound). A alternativa D, por exemplo, descreve o efeito de uma regra que bloqueia conexões TCP de entrada, o que não é o caso da regra configurada. A alternativa A confunde o bloqueio de acesso a websites com o bloqueio de consultas DNS, que são serviços diferentes. A alternativa C é incorreta porque a regra não impede a configuração do IP, apenas bloqueia o tráfego dele. A alternativa E inverte o sentido da regra, afirmando que todos os dispositivos, exceto o 192.168.1.35, estão bloqueados, quando na verdade é o contrário.
Guarde a distinção entre tráfego de saída (outbound) e tráfego de entrada (inbound): é exatamente nela que as alternativas se dividem. A regra bloqueia o tráfego de saída do IP 192.168.1.35, o que impede o acesso a websites, mas não bloqueia conexões de entrada nem consultas DNS.
Firewall em roteador NAT
1Tráfego de saída (outbound)
Bloqueia IP 192.168.1.35
Sem acesso a websites (HTTP/HTTPS)
2Tráfego de entrada (inbound)
Não bloqueado pela regra
Conexões TCP externas permitidas
3Serviços distintos
DNS (porta 53)
Não afetado pelo bloqueio web
Web (portas 80/443)
Bloqueado para o IP específico
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
A alternativa afirma que o dispositivo com IP 192.168.1.35 não consegue efetuar consultas DNS na Internet. Isso seria o efeito de uma regra que bloqueia o tráfego UDP na porta 53 (porta padrão do DNS). No entanto, a regra descrita no enunciado bloqueia o acesso a websites, o que envolve o tráfego HTTP/HTTPS (portas 80 e 443), não o tráfego DNS. O bloqueio de acesso a websites não impede consultas DNS, pois são serviços distintos. A alternativa confunde o bloqueio de tráfego web com o bloqueio de tráfego DNS.
Alternativa B — ✅ Correta ⟵ GABARITO
A alternativa B afirma que o dispositivo com IP 192.168.1.35 possui acesso bloqueado a qualquer website na Internet. Isso é exatamente o efeito prático da regra configurada, que bloqueia o tráfego de saída desse IP. Websites são acessados via HTTP (porta 80) e HTTPS (porta 443), e o bloqueio do tráfego de saída do IP 192.168.1.35 impede que ele acesse qualquer site. A regra é específica para esse IP, não afetando os demais dispositivos da rede local.
Alternativa C — ❌ Incorreta
A alternativa C afirma que dispositivos da rede local não podem estar configurados com o endereço IP 192.168.1.35. Isso é incorreto, pois a regra de firewall não impede a configuração de um endereço IP em um dispositivo. A regra apenas bloqueia o tráfego originado desse IP, mas o dispositivo pode perfeitamente estar configurado com esse endereço. A alternativa confunde o bloqueio de tráfego com a impossibilidade de configuração de endereço.
Alternativa D — ❌ Incorreta
A alternativa D afirma que um dispositivo da Internet não consegue abrir conexões TCP com o dispositivo de endereço IP 192.168.1.35 que está dentro da rede local. Isso seria o efeito de uma regra que bloqueia o tráfego de entrada (inbound) para esse IP. No entanto, a regra descrita no enunciado bloqueia o tráfego de saída (outbound) do IP 192.168.1.35, não o tráfego de entrada. A alternativa descreve o efeito de uma regra diferente da que foi configurada.
Alternativa E — ❌ Incorreta
A alternativa E afirma que todos os dispositivos da rede local, exceto aquele cujo endereço IP é 192.168.1.35, possuem acesso bloqueado a qualquer website na Internet. Isso inverte o sentido da regra. A regra bloqueia o tráfego de saída do IP 192.168.1.35, ou seja, apenas esse dispositivo fica sem acesso a websites. Os demais dispositivos da rede local não são afetados pela regra e continuam com acesso normal à Internet. A alternativa inverte o sujeito do bloqueio.
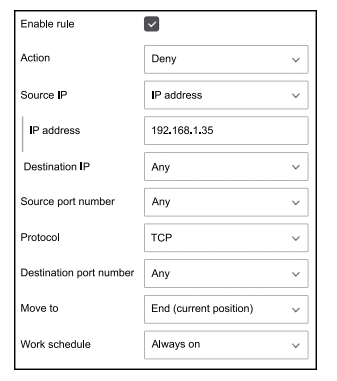 Assinale a alternativa que apresenta um efeito prático dessa regra, considerando que não existem outras regras conflitantes.