Questão de Sistemas Operacionais — Linux — VUNESP 2024
Sistemas Operacionais›Linux
Código
vu088051
Banca
VUNESP
Órgão
UNESP
Ano
2024
Nível
Superior
Cargo
V - - Analista de Informática II
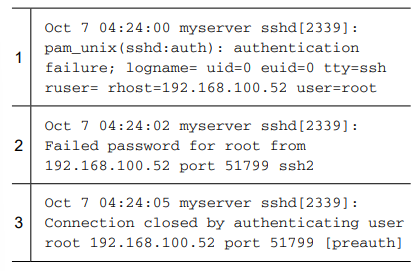
O seguinte trecho de três linhas foi extraído do arquivo /var/log/auth.log de um computador com sistema operacional Linux chamado myserver. As linhas estão numeradas para delimitar seu início e fim, por questões de espaço.Com base nessas informações, é possível concluir corretamente que
Ao endereço IPv4 de myserver é 192.168.100.52.
Bexiste uma conta de usuário habilitada chamada root no computador myserver.
Cmyserver está executando um servidor SSH na porta TCP 2339.
Dmyserver está executando um servidor SSH na porta TCP 51799.
E192.168.100.52 é o endereço IPv4 de um host remoto que tentou realizar uma autenticação.
Revelar gabarito e comentário▾
GabaritoE — 192.168.100.52 é o endereço IPv4 de um host remoto que tentou realizar uma autenticação.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Análise de Logs de Autenticação SSH no Linux
Gabarito: letra E. O arquivo /var/log/auth.log registra eventos de autenticação do sistema, e o trecho exibido mostra tentativas de login SSH originadas do endereço 192.168.100.52 — portanto, esse IP é o de um host remoto que tentou autenticar, e não o endereço do próprio servidor myserver. A conclusão correta é a da alternativa E.
O /var/log/auth.log é o arquivo de log do Linux que centraliza informações sobre autenticação: logins bem-sucedidos ou falhos, uso do sudo, conexões SSH, entre outros. Quando um serviço como o OpenSSH recebe uma conexão, ele registra nesse arquivo o endereço IP de origem da tentativa, o usuário tentado e o resultado (aceito ou negado). A leitura correta desse log é uma habilidade essencial para administradores de sistemas, especialmente para detectar tentativas de invasão.
No trecho apresentado, as linhas seguem o padrão típico do OpenSSH: sshd[PID]: Failed password for root from 192.168.100.52 port 51799 ssh2. Isso significa que um cliente SSH, vindo do IP 192.168.100.52, tentou se autenticar como usuário root na porta 51799 (a porta de origem da conexão, não a porta do servidor). O servidor SSH, por padrão, escuta na porta 22, a menos que seja configurado de outra forma — mas o log não informa qual porta o servidor está usando; ele apenas mostra a porta de origem do cliente.
A pegadinha central desta questão é a inversão de papéis: o candidato pode assumir que o IP mencionado é o do servidor, quando na verdade é o do cliente que está tentando se conectar. Além disso, a porta 51799 é a porta de origem da conexão (efêmera, escolhida aleatoriamente pelo cliente), não a porta do serviço SSH. O servidor myserver é o destino da tentativa, e seu endereço IP não é revelado no log — apenas o IP de quem tenta acessá-lo.
Para resolver questões como esta, é fundamental entender a estrutura de uma mensagem de log do SSH: sshd[PID]: Failed password for <usuário> from <IP_origem> port <porta_origem> ssh2. O campo from indica o endereço do host remoto, e o campo port indica a porta de origem da conexão. O servidor SSH, por sua vez, é identificado pelo processo sshd e não aparece explicitamente no log como um IP.
Guarde essa distinção: o IP no log é sempre o do host que está tentando se conectar, e a porta listada é a porta de origem da conexão, não a porta do serviço. É exatamente nesse ponto que as alternativas se dividem.
1sshd[PID]
2Failed password for root
3from 192.168.100.52
4port 51799
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
Afirma que o endereço IPv4 de myserver é 192.168.100.52. O log mostra que esse IP é a origem da tentativa de autenticação, ou seja, o host remoto que tenta acessar o servidor. O endereço do servidor myserver não é informado no trecho — ele é o destino da conexão, não a origem.
Alternativa B — ❌ Incorreta
Afirma que existe uma conta de usuário habilitada chamada root no computador myserver. O log apenas registra uma tentativa de login como root vinda de um host remoto. Isso não comprova que a conta root esteja habilitada — a tentativa pode ter falhado justamente porque a conta está desabilitada ou porque a senha está incorreta. O log não fornece essa informação.
Alternativa C — ❌ Incorreta
Afirma que myserver está executando um servidor SSH na porta TCP 2339. A porta 2339 não aparece no log. O número 2339 é um distrator — não corresponde a nenhuma porta mencionada no trecho. O servidor SSH, por padrão, escuta na porta 22, mas o log não informa a porta do serviço.
Alternativa D — ❌ Incorreta
Afirma que myserver está executando um servidor SSH na porta TCP 51799. A porta 51799 é a porta de origem da conexão, ou seja, a porta efêmera escolhida pelo cliente remoto para estabelecer a conexão. Não é a porta em que o servidor SSH escuta. O log não revela a porta do serviço no servidor.
Alternativa E — ✅ Correta ⟵ GABARITO
Afirma que 192.168.100.52 é o endereço IPv4 de um host remoto que tentou realizar uma autenticação. Exatamente isso: o log mostra uma tentativa de login SSH vinda desse endereço, com o usuário root. O IP é o do cliente que tenta acessar o servidor myserver, não o do próprio servidor.
NÃO CAIA NESSA!
A banca inverte os papéis: o candidato pode achar que o IP do log é o do servidor, mas ele é sempre o do host que tenta se conectar. Além disso, a porta 51799 é a porta de origem da conexão (efêmera), não a porta do serviço SSH. Fique atento: from = IP de origem, port = porta de origem.
PEGA ESSA DICA!
Ao ler logs de autenticação, identifique primeiro o processo (ex.: sshd), depois o campo from (IP de origem) e o campo port (porta de origem). O servidor é o destino, e seu IP não aparece no log. Treine com logs reais para fixar essa leitura.
 Com base nessas informações, é possível concluir corretamente que