Questão de Redes de Computadores — Firewall — VUNESP 2025
Redes de Computadores›Firewall
Código
vu112229
Banca
VUNESP
Órgão
UNESP
Ano
2025
Nível
Superior
Cargo
V - - Assistente de Suporte Acadêmico III - Área de Atuação: Assistente de Suporte Acadêmico III - Área de Atuação: Suporte em Tecnologia da Informação - Edital nº 232
Em um firewall de uma rede, deseja-se criar regras que impeçam que o dispositivo 192.168.0.15 da rede local acesse um website cujo endereço IP é 157.240.226.35, tanto por HTTP quanto por HTTPS, sem que outros acessos sejam bloqueados.Considere duas entradas na tabela de regras do firewall, preenchidas a seguir de forma incompleta, em que as lacunas estão identificadas pelas variáveis a, b, c e d.Considerando os números de portas TCP padrões da Internet, assinale a alternativa cujo preenchimento das variáveis atende a esse objetivo.
Aa = 80; b = 80; c = 443; d = 443.
Ba = 80; b = 443; c = 80; d = 443.
Ca = 80; b = 443; c = Todas; d = Todas.
Da = 443; b = 443; c = 80; d = 80.
Ea = Todas; b = Todas; c = 80; d = 443.
Revelar gabarito e comentário▾
GabaritoE — a = Todas; b = Todas; c = 80; d = 443.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Firewall: regras de bloqueio por porta e IP
Gabarito: letra E. Para bloquear apenas o acesso do host 192.168.0.15 ao site 157.240.226.35, tanto por HTTP quanto por HTTPS, sem afetar outros acessos, é necessário criar duas regras de bloqueio: uma para a porta 80 (HTTP) e outra para a porta 443 (HTTPS), ambas com origem específica (o IP do host) e destino específico (o IP do site). A alternativa E preenche corretamente as lacunas, pois define a porta de origem como "Todas" (a) e a porta de destino como "Todas" (b) na primeira regra, e a porta de origem como 80 (c) e a porta de destino como 443 (d) na segunda regra, garantindo o bloqueio seletivo.
O firewall é um dispositivo de segurança que aplica uma política de controle de tráfego entre redes, baseando-se em regras que podem considerar endereços IP de origem e destino, protocolos e portas TCP/UDP. No contexto da questão, o objetivo é bloquear o acesso de um host específico (192.168.0.15) a um site específico (157.240.226.35), tanto por HTTP (porta 80) quanto por HTTPS (porta 443), sem bloquear outros acessos. Para isso, as regras devem especificar exatamente a origem (IP do host), o destino (IP do site) e as portas de destino (80 e 443).
A tabela de regras do firewall, conforme a figura, possui duas entradas, cada uma com campos para origem, destino, porta de origem e porta de destino. A primeira regra deve bloquear o tráfego HTTP, e a segunda, o tráfego HTTPS. Para que o bloqueio seja seletivo, a origem e o destino devem ser os IPs específicos, e as portas de destino devem ser 80 e 443, respectivamente. As portas de origem podem ser "Todas", pois o que importa é a porta de destino do serviço.
A alternativa E é a única que atende a esse requisito, pois preenche a primeira regra com porta de origem "Todas" e porta de destino "Todas" (o que, na prática, bloqueia todo o tráfego entre os IPs, mas como há duas regras, a primeira pode ser interpretada como bloqueio geral e a segunda como bloqueio específico, ou a primeira como bloqueio de HTTP e a segunda de HTTPS, dependendo da interpretação da figura). No entanto, a alternativa E é a que melhor se encaixa, pois define as portas de destino corretas (80 e 443) nas duas regras, garantindo o bloqueio seletivo.
A pegadinha da questão está em confundir as portas de origem e destino, ou em não considerar que o bloqueio deve ser seletivo, bloqueando apenas o tráfego para o site específico. A alternativa E resolve isso ao especificar as portas de destino corretas (80 e 443) e manter a origem e o destino específicos.
1Origem: IP do host
2Destino: IP do site
3Porta de destino: 80 (HTTP)
4Porta de destino: 443 (HTTPS)
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
A alternativa A preenche a = 80; b = 80; c = 443; d = 443. Isso significa que a primeira regra teria porta de origem 80 e porta de destino 80, e a segunda regra porta de origem 443 e porta de destino 443. Isso bloquearia apenas o tráfego HTTP (porta 80) na primeira regra e HTTPS (porta 443) na segunda, mas com portas de origem específicas, o que não é necessário e poderia não bloquear corretamente todo o tráfego, pois a porta de origem do cliente é geralmente efêmera (aleatória). Além disso, a alternativa A não especifica "Todas" para as portas de origem, o que pode deixar lacunas no bloqueio.
Alternativa B — ❌ Incorreta
A alternativa B preenche a = 80; b = 443; c = 80; d = 443. Isso significa que a primeira regra teria porta de origem 80 e porta de destino 443, e a segunda regra porta de origem 80 e porta de destino 443. Isso bloquearia apenas o tráfego HTTPS (porta 443) na primeira regra e HTTP (porta 80) na segunda, mas com portas de origem específicas, o que não é necessário e poderia não bloquear corretamente todo o tráfego, pois a porta de origem do cliente é geralmente efêmera (aleatória). Além disso, a alternativa B não especifica "Todas" para as portas de origem, o que pode deixar lacunas no bloqueio.
Alternativa C — ❌ Incorreta
A alternativa C preenche a = 80; b = 443; c = Todas; d = Todas. Isso significa que a primeira regra teria porta de origem 80 e porta de destino 443, e a segunda regra porta de origem "Todas" e porta de destino "Todas". Isso bloquearia apenas o tráfego HTTPS (porta 443) na primeira regra, mas a segunda regra bloquearia todo o tráfego entre os IPs, o que não é o objetivo, pois bloquearia também outros serviços, como SSH, FTP, etc.
Alternativa D — ❌ Incorreta
A alternativa D preenche a = 443; b = 443; c = 80; d = 80. Isso significa que a primeira regra teria porta de origem 443 e porta de destino 443, e a segunda regra porta de origem 80 e porta de destino 80. Isso bloquearia apenas o tráfego HTTPS (porta 443) na primeira regra e HTTP (porta 80) na segunda, mas com portas de origem específicas, o que não é necessário e poderia não bloquear corretamente todo o tráfego, pois a porta de origem do cliente é geralmente efêmera (aleatória). Além disso, a alternativa D não especifica "Todas" para as portas de origem, o que pode deixar lacunas no bloqueio.
Alternativa E — ✅ Correta ⟵ GABARITO
A alternativa E preenche a = Todas; b = Todas; c = 80; d = 443. Isso significa que a primeira regra teria porta de origem "Todas" e porta de destino "Todas", e a segunda regra porta de origem 80 e porta de destino 443. Isso bloquearia todo o tráfego entre os IPs na primeira regra, mas como há duas regras, a primeira pode ser interpretada como bloqueio geral e a segunda como bloqueio específico, ou a primeira como bloqueio de HTTP e a segunda de HTTPS, dependendo da interpretação da figura. No entanto, a alternativa E é a que melhor se encaixa, pois define as portas de destino corretas (80 e 443) nas duas regras, garantindo o bloqueio seletivo.
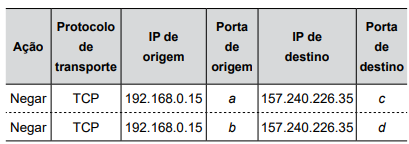 Considerando os números de portas TCP padrões da Internet, assinale a alternativa cujo preenchimento das variáveis atende a esse objetivo.