Questão de Segurança da Informação — Assinatura Digital — VUNESP 2023
Segurança da Informação›Assinatura Digital
Código
vu196439
Banca
VUNESP
Órgão
Pref Pindamonhangaba
Ano
2023
Cargo
Ana (Pref Pinda)
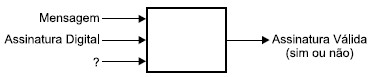
O bloco da figura a seguir representa genericamente um algoritmo de verificação de assinatura digital baseada em criptografia assimétrica, o qual toma três entradas e fornece uma saída, indicando se a assinatura é válida ou não. Duas das entradas são a mensagem original, que passou pelo processo de assinatura digital, e a assinatura digital propriamente dita. A entrada identificada pelo ponto de interrogação corresponde à chave
Apública do receptor da mensagem.
Bpública do signatário da mensagem.
Cpública da Autoridade Certificadora.
Dprivada do signatário da mensagem.
Eprivada do receptor da mensagem.
Revelar gabarito e comentário▾
GabaritoB — pública do signatário da mensagem.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Assinatura digital e criptografia assimétrica
Gabarito: letra B. Na verificação de uma assinatura digital baseada em criptografia assimétrica, as três entradas do algoritmo são a mensagem original, a assinatura digital e a chave pública do signatário — é com ela que o receptor confere se a assinatura foi realmente gerada com a chave privada correspondente (autenticidade e não repúdio). As demais alternativas trocam o papel das chaves ou o sujeito a que elas pertencem.
A assinatura digital é um esquema matemático que garante autenticidade (o remetente é quem diz ser) e integridade (a mensagem não foi alterada), além de prover não repúdio (o signatário não pode negar a autoria). Ela se apoia na criptografia assimétrica, que utiliza um par de chaves matematicamente relacionadas: uma pública, que pode ser distribuída livremente, e uma privada, que deve ser mantida em segredo pelo seu dono. A propriedade central é que o que uma chave cifra só a outra do mesmo par decifra.
No processo de assinatura, o signatário (emissor) usa a própria chave privada para cifrar o hash da mensagem — ou a mensagem em si —, gerando a assinatura. Para verificar, o receptor aplica o algoritmo de verificação com três entradas: a mensagem, a assinatura e a chave pública do signatário. Se a decifração com essa chave pública produzir um hash que coincide com o hash recalculado da mensagem, a assinatura é válida. Esse mecanismo é o oposto do que ocorre na garantia de confidencialidade, em que se cifra com a chave pública do destinatário e só a chave privada dele abre.
A confusão mais comum em provas é inverter o papel das chaves: na assinatura, quem cifra é o emissor com sua chave privada; na confidencialidade, quem cifra é o remetente com a chave pública do destinatário. A figura do enunciado representa exatamente o algoritmo de verificação, e o ponto de interrogação é a chave que falta para completar as entradas — que só pode ser a pública do signatário, pois é a única que permite conferir uma assinatura feita com a privada dele.
PEGA ESSA DICA!
Para não errar, lembre-se do par espelhado: sigilo cifra com a pública do destinatário; assinatura cifra com a privada do emissor. Na verificação da assinatura, a chave usada é sempre a pública do signatário — nunca a do receptor, nunca a privada de ninguém.
Assinatura digital: Geração (signatário) (Chave privada do signatário, Cifra o hash da mensagem); Verificação (receptor) (Mensagem original, Assinatura digital, Chave pública do signatário); Garantias (Autenticidade, Integridade, Não repúdio); Confusão comum (Sigilo: cifra com pública do destinatário, Assinatura: cifra com privada do emissor)
Alternativa A — ❌ Incorreta
A chave pública do receptor é usada para cifrar mensagens que só ele poderá abrir (confidencialidade), não para verificar assinaturas. Na verificação, o receptor usa a chave pública de quem assinou, não a sua própria.
Alternativa B — ✅ Correta ⟵ GABARITO
A verificação da assinatura digital exige a chave pública do signatário (emissor). Como a assinatura foi gerada com a chave privada do signatário, somente a chave pública correspondente consegue decifrá-la e confirmar a autoria e a integridade da mensagem.
Alternativa C — ❌ Incorreta
A chave pública da Autoridade Certificadora (AC) é usada para verificar a assinatura do certificado digital que vincula a chave pública do signatário à sua identidade — não para verificar a assinatura da mensagem em si. A AC atesta a autenticidade da chave, mas não participa diretamente da verificação de cada assinatura.
Alternativa D — ❌ Incorreta
A chave privada do signatário é usada para gerar a assinatura, nunca para verificá-la. Se fosse usada na verificação, qualquer pessoa que a possuísse poderia forjar assinaturas — e ela deve permanecer secreta.
Alternativa E — ❌ Incorreta
A chave privada do receptor não tem relação com a verificação de assinaturas. Ela seria usada, por exemplo, para decifrar uma mensagem cifrada com a chave pública do receptor (confidencialidade), não para conferir a autoria de uma mensagem assinada.