Questão de Segurança da Informação — Conceitos de Firewall, Proxy e DMZ — VUNESP 2023
Segurança da Informação›Conceitos de Firewall, Proxy e DMZ
Código
vu196442
Banca
VUNESP
Órgão
Pref Pindamonhangaba
Ano
2023
Cargo
Ana (Pref Pinda)
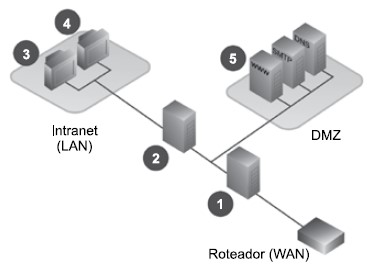
A figura a seguir representa uma arquitetura de DMZ (Demilitarized Zone) baseada em dois firewalls, no qual alguns equipamentos estão identificados por números.
Nesse contexto, o firewall conhecido como front-end é o equipamento de número
A1.
B2.
C3.
D4.
E5.
Revelar gabarito e comentário▾
GabaritoA — 1.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Resolução
Gabarito: letra A — a conta chega a Equipamento 1 — alternativa A.
A ideia por trás
A DMZ (Zona Desmilitarizada) é uma sub-rede que fica entre a rede interna confiável e a Internet não confiável. Ela isola servidores públicos (web, e-mail, DNS) do resto da rede corporativa, de modo que um atacante que comprometa um desses servidores ainda não tenha acesso direto aos dados internos. Nessa arquitetura, dois firewalls criam duas barreiras: um externo e um interno.
O firewall front-end é o primeiro dispositivo de segurança que o tráfego vindo da Internet encontra; ele fica na fronteira entre a Internet e a DMZ. O firewall back-end fica entre a DMZ e a rede interna, sendo a última barreira antes dos dados confidenciais. A posição física define a função: front-end = porta de entrada, back-end = porta de saída para o interior.
Esta questão cobra a identificação visual da topologia: é preciso reconhecer qual dos equipamentos numerados está na borda externa, conectado diretamente à Internet, e associá-lo ao conceito de front-end.
O que a questão dá
arquitetura de DMZ com dois firewalls
equipamentos numerados de 1 a 5 na figura
tráfego externo vem da Internet
O que queremos: identificar qual equipamento é o firewall front-end
Passo 1 — Localizar a Internet na figura
O firewall front-end é definido pela sua posição em relação à Internet: ele é o primeiro dispositivo que o tráfego externo encontra. Por isso, o primeiro passo é identificar de onde vem esse tráfego na figura.
NÃO CAIA NESSA!
Confundir a Internet com a rede interna — a Internet é sempre o lado externo, não confiável.
Passo 2 — Ver qual equipamento recebe o tráfego primeiro
O front-end é o primeiro firewall que o tráfego externo atravessa. Na figura, o equipamento 1 está diretamente conectado à Internet, antes de qualquer outro dispositivo — essa é a posição clássica do front-end.
NÃO CAIA NESSA!
Achar que o front-end é o firewall mais próximo da rede interna — é exatamente o oposto.
Passo 3 — Confirmar que os demais não são front-end
Para ter certeza, é preciso verificar que os outros equipamentos não estão na fronteira externa: o 2 está dentro da DMZ, o 3 e o 4 são servidores, e o 5 está entre a DMZ e a rede interna. Nenhum deles é o primeiro ponto de contato com a Internet.
NÃO CAIA NESSA!
Confundir o firewall back-end (equipamento 5) com o front-end, por estar mais próximo da rede interna.