Questão de Redes de Computadores — NAT — VUNESP 2023
Redes de Computadores›NAT
Código
vu196469
Banca
VUNESP
Órgão
EPC
Ano
2023
Cargo
Tec ( )
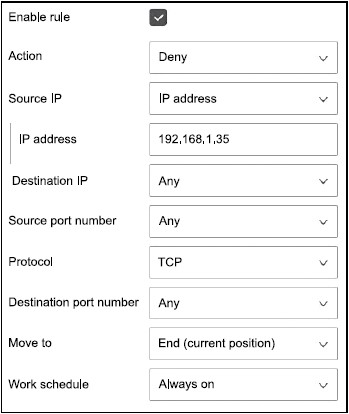
O firewall de um roteador NAT de uma rede local, que controla o tráfego entre essa rede e a Internet, possui a seguinte regra configurada:
Assinale a alternativa que apresenta um efeito prático dessa regra, considerando que não existem outras regras conflitantes.
AO dispositivo da rede local cujo endereço IP é 192.168.1.35 não consegue efetuar consultas (queries) DNS na Internet.
BO dispositivo da rede local cujo endereço IP é 192.168.1.35 possui acesso bloqueado a qualquer website na Internet.
CDispositivos da rede local não podem estar configurados com o endereço IP 192.168.1.35.
DUm dispositivo da Internet não consegue abrir conexões TCP com o dispositivo de endereço IP 192.168.1.35 que está dentro da rede local.
ETodos os dispositivos da rede local, exceto aquele cujo endereço IP é 192.168.1.35, possuem acesso bloqueado a qualquer website na Internet.
Revelar gabarito e comentário▾
GabaritoB — O dispositivo da rede local cujo endereço IP é 192.168.1.35 possui acesso bloqueado a qualquer website na Internet.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Firewall e NAT: efeito prático de uma regra de bloqueio
Gabarito: letra B. A regra do firewall bloqueia todo o tráfego de saída do dispositivo 192.168.1.35, o que, na prática, impede que ele acesse qualquer website na Internet — pois o acesso a websites depende de conexões HTTP/HTTPS (portas 80/443), que são tráfego de saída. As demais alternativas confundem o escopo do bloqueio: a regra não impede consultas DNS (que usam a porta 53), não impede conexões de entrada e não afeta os demais dispositivos da rede.
O firewall de borda é o dispositivo que fica na fronteira entre a rede local e a Internet, controlando o tráfego que entra e sai. Quando uma regra bloqueia um endereço IP de origem, ela impede que todo o tráfego originado daquele dispositivo saia da rede local em direção à Internet. Isso inclui navegação web (HTTP/HTTPS), e-mail, FTP e qualquer outro serviço que dependa de conexões de saída.
É importante entender a diferença entre bloquear tráfego de saída e bloquear tráfego de entrada. Uma regra que bloqueia o tráfego de saída do IP 192.168.1.35 impede que esse dispositivo inicie conexões com a Internet. Já uma regra que bloqueia tráfego de entrada impediria que dispositivos externos iniciassem conexões com ele. No caso da questão, a regra bloqueia a saída, então o efeito prático é que o dispositivo não consegue acessar nada na Internet, incluindo websites.
A pegadinha da questão está em distinguir o que é tráfego de saída e o que é tráfego de entrada, e também em não confundir o bloqueio de um IP específico com o bloqueio de toda a rede. A alternativa correta (B) é a única que descreve corretamente o efeito de um bloqueio de saída para um dispositivo específico.
Firewall de borda
1Bloqueia tráfego de SAÍDA
IP 192.168.1.35
Sem acesso a websites (HTTP/HTTPS)
Sem e-mail, FTP, etc.
2Não afeta
Consultas DNS (porta 53)
Conexões de ENTRADA
Demais dispositivos da rede
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
Afirma que o dispositivo não consegue efetuar consultas DNS. As consultas DNS usam a porta 53 (UDP/TCP) e são um tipo específico de tráfego. A regra bloqueia todo o tráfego de saída do IP 192.168.1.35, o que incluiria as consultas DNS. No entanto, a alternativa é incorreta porque o efeito prático mais abrangente e direto é o bloqueio de todo o acesso à Internet, não apenas das consultas DNS. A alternativa B é mais completa e precisa.
Alternativa B — ✅ Correta ⟵ GABARITO
A regra bloqueia todo o tráfego de saída do dispositivo 192.168.1.35. Como o acesso a websites depende de conexões HTTP/HTTPS (portas 80/443), que são tráfego de saída, o dispositivo fica impossibilitado de acessar qualquer website na Internet. Esta é a descrição mais precisa e abrangente do efeito prático da regra.
Alternativa C — ❌ Incorreta
Afirma que dispositivos da rede local não podem estar configurados com o IP 192.168.1.35. A regra do firewall não impede a configuração de um endereço IP em um dispositivo; ela apenas bloqueia o tráfego de saída desse dispositivo. A configuração do IP é uma questão de endereçamento da rede, não de firewall.
Alternativa D — ❌ Incorreta
Afirma que um dispositivo da Internet não consegue abrir conexões TCP com o dispositivo 192.168.1.35. A regra bloqueia o tráfego de saída, não o de entrada. Conexões TCP de entrada (iniciadas por dispositivos externos) não são afetadas por essa regra específica. Para bloquear conexões de entrada, seria necessária uma regra de firewall que bloqueasse o tráfego de entrada para o IP 192.168.1.35.
Alternativa E — ❌ Incorreta
Afirma que todos os dispositivos da rede local, exceto o 192.168.1.35, possuem acesso bloqueado. A regra bloqueia apenas o tráfego de saída do dispositivo 192.168.1.35. Os demais dispositivos da rede não são afetados por essa regra e continuam com acesso normal à Internet.