Questão de Sistemas Operacionais — Windows Powershell e Prompt de Comando — VUNESP 2024
Sistemas Operacionais›Windows Powershell e Prompt de Comando
Código
vu212399
Banca
VUNESP
Órgão
Pref Piracicaba
Ano
2024
Cargo
Adm ( )
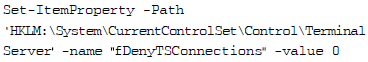
O seguinte comando do PowerShell do Windows Server 2019 tem por objetivo habilitar o serviço de RDP (Remote Desktop Protocol) no computador.
Todo o comando deve ser digitado em uma única linha, estando aqui segmentado em múltiplas linhas por limitações de espaço.
O valor da opção -Path indicado nesse comando representa
Auma regra no firewall do Windows.
Bum arquivo no disco.
Cum diretório no disco.
Dum diretório compartilhado na rede.
Eum diretório na registry do Windows.
Revelar gabarito e comentário▾
GabaritoE — um diretório na registry do Windows.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Windows PowerShell: habilitando o RDP via Registry
Gabarito: letra E. O valor da opção -Path no comando do PowerShell aponta para uma chave do Registry do Windows (o banco de dados de configuração do sistema), especificamente a chave que controla o serviço de Remote Desktop. O cmdlet Set-ItemProperty é usado para modificar valores dentro do registro, e o caminho fornecido em -Path segue a sintaxe do provedor Registry do PowerShell, como HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server. Essa é a distinção central que a questão explora: o -Path não se refere a um arquivo, diretório ou regra de firewall, mas a um local dentro da estrutura hierárquica do registro.
O PowerShell é um shell e linguagem de script da Microsoft, projetado para administração de sistemas Windows. Ele expõe o sistema operacional por meio de providers (provedores), que são adaptadores que permitem acessar diferentes tipos de armazenamento de dados como se fossem unidades de disco. O provedor Registry (Registry:: ou HKLM:, HKCU:) permite navegar e manipular o registro do Windows usando comandos como Get-ChildItem, Set-Item, New-Item e Set-ItemProperty, de forma análoga a como se trabalha com arquivos e pastas no sistema de arquivos.
O registro do Windows é um banco de dados hierárquico que armazena configurações de baixo nível para o sistema operacional, aplicativos, drivers e serviços. Ele é organizado em hives (colmeias), como HKEY_LOCAL_MACHINE (HKLM) e HKEY_CURRENT_USER (HKCU), que contêm keys (chaves) e values (valores). Para habilitar o RDP, um administrador pode usar o PowerShell para alterar o valor fDenyTSConnections na chave HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server, definindo-o como 0. O comando típico seria:
Nesse comando, o -Path especifica o caminho da chave no registro, e o -Name identifica o valor a ser modificado. É importante notar que o PowerShell também permite usar o caminho com a sintaxe Registry::HKEY_LOCAL_MACHINE\... para ser explícito sobre o provedor.
A pegadinha da questão está em confundir o -Path do PowerShell com um caminho de sistema de arquivos tradicional. Como o PowerShell trata o registro como uma unidade, o caminho HKLM:\... parece um caminho de disco, mas na verdade é um caminho lógico dentro do provedor Registry. A banca explora exatamente essa confusão, oferecendo alternativas como "arquivo no disco" ou "diretório no disco", que seriam plausíveis se o comando estivesse usando C:\... ou D:\.... O conhecimento do provedor Registry e da sintaxe HKLM: é o que permite identificar corretamente a alternativa E.
NÃO CAIA NESSA!
A banca tenta induzir o candidato a pensar que -Path se refere a um caminho de arquivo ou diretório no disco, como em C:\Windows\.... No entanto, o prefixo HKLM: (ou HKCU:) é a pista decisiva: ele indica que o caminho está dentro do provedor Registry do PowerShell, ou seja, no registro do Windows. Fique atento a esses prefixos de provedor (HKLM:, HKCU:, HKCR:, HKU:, HKCC:) — eles sempre apontam para o registro, não para o sistema de arquivos.
Uma regra no firewall do Windows é gerenciada por cmdlets específicos, como New-NetFirewallRule ou Set-NetFirewallRule, e o caminho não é um local no registro. O -Path no comando não se refere a uma regra de firewall, mas a uma chave do registro. A confusão pode surgir porque habilitar o RDP também pode envolver ajustes no firewall, mas o comando em questão, com -Path apontando para HKLM:, está claramente modificando o registro.
Alternativa B — ❌ Incorreta
Um arquivo no disco seria acessado por um caminho como C:\Windows\... ou D:\.... O prefixo HKLM: não é um caminho de arquivo; é um identificador de hive do registro. O PowerShell usa o provedor FileSystem para acessar arquivos, e o caminho seria algo como C:\temp\arquivo.txt. Como o -Path começa com HKLM:, não pode ser um arquivo no disco.
Alternativa C — ❌ Incorreta
Um diretório no disco também seria acessado pelo provedor FileSystem, com caminhos como C:\Windows\System32. O prefixo HKLM: indica o provedor Registry, não o sistema de arquivos. Embora o registro tenha uma estrutura hierárquica semelhante a diretórios, ele não é um diretório no disco; é um banco de dados separado.
Alternativa D — ❌ Incorreta
Um diretório compartilhado na rede seria acessado por um caminho UNC, como \\servidor\compartilhamento. O -Path no comando não usa essa sintaxe; ele usa HKLM:, que é um provedor local do registro. Não há relação com compartilhamentos de rede.
Alternativa E — ✅ Correta ⟵ GABARITO
O valor da opção -Path representa um diretório (chave) na registry do Windows. O prefixo HKLM: (HKEY_LOCAL_MACHINE) é um dos hives do registro, e o caminho HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server aponta para uma chave específica dentro dele. O cmdlet Set-ItemProperty é usado para modificar valores nessa chave, como fDenyTSConnections, que controla se o RDP está habilitado. Portanto, o -Path se refere a um local no registro, não a um arquivo, diretório ou regra de firewall.