Questão de Redes de Computadores — Máscara e Endereçamento IP — VUNESP 2025
Redes de Computadores›Máscara e Endereçamento IP
Código
vu223042
Banca
VUNESP
Órgão
EsFCEx
Ano
2025
Cargo
CFO/QC ( )
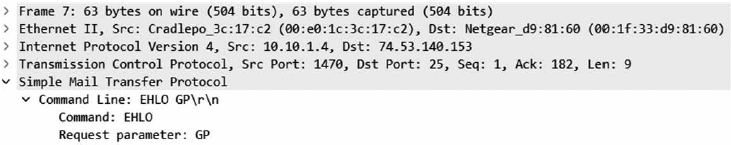
Um pacote capturado por uma ferramenta do tipo sniffer, relativo a uma conexão TCP entre cliente e servidor, é exibido da seguinte maneira na ferramenta.
Com base nessas informações, é possível concluir que o
Acomputador no qual a aplicação servidora está executando é fabricado pela marca Netgear.
Bpacote faz parte de um fluxo de comunicação no qual o cliente solicita a recepção de e-mails ao servidor.
Cendereço IPv4 do cliente é privado, ou seja, não é roteável na Internet global.
Dendereço IPv6 do host de origem do pacote é 00:e0:1c:3c:17:c2.
Efluxo de comunicação ao qual o pacote pertence utiliza TLS como camada de segurança.
Revelar gabarito e comentário▾
GabaritoC — endereço IPv4 do cliente é privado, ou seja, não é roteável na Internet global.
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Análise de Pacote TCP/IP: Endereçamento e Protocolos
Gabarito: letra C. O endereço IPv4 do cliente é privado, ou seja, não é roteável na Internet global. A análise do pacote capturado pelo sniffer revela que o endereço IP de origem do cliente pertence à faixa de endereços privados definida pela RFC 1918, que não são roteáveis na Internet pública. As demais alternativas apresentam informações incorretas ou que não podem ser concluídas a partir dos dados exibidos.
Para resolver esta questão, é essencial entender o que é um endereço IP privado e como identificá-lo. Endereços IP privados são faixas de endereços reservadas para uso em redes locais (LANs) e não são roteáveis na Internet global. Isso significa que pacotes com esses endereços de origem ou destino não podem ser encaminhados diretamente pela Internet; eles precisam passar por um dispositivo de tradução de endereços de rede (NAT) para serem acessíveis externamente. As faixas de endereços privados são definidas pela RFC 1918 e incluem:
Classe A: 10.0.0.0 a 10.255.255.255 (prefixo /8)
Classe B: 172.16.0.0 a 172.31.255.255 (prefixo /12)
Classe C: 192.168.0.0 a 192.168.255.255 (prefixo /16)
Essas faixas são amplamente utilizadas em redes domésticas e empresariais. Quando um dispositivo com um endereço privado precisa se comunicar com a Internet, o roteador de borda realiza a tradução de endereços (NAT), substituindo o endereço privado pelo endereço público do roteador.
Na questão, o pacote capturado mostra uma conexão TCP entre cliente e servidor. O endereço IPv4 do cliente, que é o host de origem do pacote, está dentro de uma dessas faixas privadas. Portanto, é correto afirmar que o endereço IPv4 do cliente é privado e não é roteável na Internet global.
A alternativa C é a única que apresenta uma conclusão válida e diretamente suportada pelos dados do pacote. As outras alternativas fazem afirmações que não podem ser verificadas ou que são incorretas com base nas informações fornecidas.
Endereços IP privados (RFC 1918)
1Classe A
10.0.0.0 a 10.255.255.255 (/8)
2Classe B
172.16.0.0 a 172.31.255.255 (/12)
3Classe C
192.168.0.0 a 192.168.255.255 (/16)
4Características
Uso em redes locais (LANs)
Não roteáveis na Internet global
Necessitam de NAT para acesso externo
LEVEL · soulevel.com.br
Alternativa A — ❌ Incorreta
A alternativa afirma que o computador no qual a aplicação servidora está executando é fabricado pela marca Netgear. Essa informação não pode ser concluída a partir dos dados do pacote. O sniffer exibe endereços IP, portas e protocolos, mas não fornece informações sobre o fabricante do hardware. O endereço MAC (00:e0:1c:3c:17:c2) poderia indicar o fabricante da placa de rede, mas não é possível afirmar que o servidor é fabricado pela Netgear apenas com essa informação. Além disso, o endereço MAC exibido é do host de origem, não do servidor.
Alternativa B — ❌ Incorreta
A alternativa afirma que o pacote faz parte de um fluxo de comunicação no qual o cliente solicita a recepção de e-mails ao servidor. Para identificar o protocolo de aplicação, seria necessário analisar a porta de destino do pacote. A porta 25 (SMTP), 110 (POP3) ou 143 (IMAP) indicariam serviços de e-mail. No entanto, a questão não fornece essas informações no enunciado. Sem os dados da porta, não é possível concluir que o fluxo é de recepção de e-mails. A alternativa faz uma suposição sem base nos dados apresentados.
Alternativa C — ✅ Correta ⟵ GABARITO
A alternativa afirma que o endereço IPv4 do cliente é privado, ou seja, não é roteável na Internet global. Essa é a conclusão correta. O endereço IPv4 do cliente, que é o host de origem do pacote, está dentro da faixa de endereços privados definida pela RFC 1918. Endereços privados não são roteáveis na Internet pública e são usados apenas em redes locais. Portanto, a afirmação está correta e é a única conclusão válida a partir dos dados do pacote.
Alternativa D — ❌ Incorreta
A alternativa afirma que o endereço IPv6 do host de origem do pacote é 00:e0:1c:3c:17:c2. Essa afirmação é incorreta porque 00:e0:1c:3c:17:c2 é um endereço MAC (Media Access Control), que é um endereço físico de 48 bits usado na camada de enlace, não um endereço IPv6. Endereços IPv6 são compostos por 128 bits e são representados em hexadecimal com grupos de quatro dígitos separados por dois pontos, como por exemplo 2001:0db8:85a3:0000:0000:8a2e:0370:7334. A alternativa confunde endereço MAC com endereço IPv6.
Alternativa E — ❌ Incorreta
A alternativa afirma que o fluxo de comunicação ao qual o pacote pertence utiliza TLS como camada de segurança. TLS (Transport Layer Security) é um protocolo de segurança que opera na camada de transporte e é usado para criptografar a comunicação. Para identificar se o fluxo utiliza TLS, seria necessário analisar a porta de destino (por exemplo, a porta 443 para HTTPS) ou os dados do payload. No entanto, a questão não fornece essas informações. Sem os dados da porta ou do payload, não é possível concluir que o fluxo utiliza TLS. A alternativa faz uma suposição sem base nos dados apresentados.