Questão de Segurança da Informação — Análise de Vulnerabilidade e Gestão de Riscos — CESPE / CEBRASPE 2020
Segurança da Informação›Análise de Vulnerabilidade e Gestão de Riscos
Código
ce115655
Banca
CESPE / CEBRASPE
Órgão
Ministério da Economia
Ano
2020
Nível
Superior
Cargo
Tecnologia da Informação - Segurança da Informação e Proteção de Dados
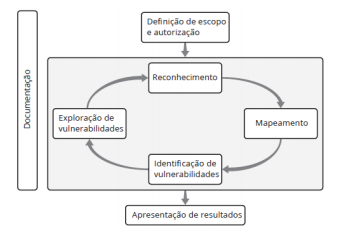
Julgue o seguinte item, a respeito de testes de invasão (pentest) em aplicações web, banco de dados, sistemas operacionais e dispositivos de redes.A figura a seguir ilustra um processo cíclico que envolve a execução de atividades de um teste de invasão.
CCerto
EErrado
Revelar gabarito e comentário▾
GabaritoC — Certo
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Testes de Invasão (Pentest)
Gabarito: ✅ CERTO. A figura apresentada descreve corretamente o fluxo de um teste de invasão (pentest), que é um processo estruturado e cíclico. O pentest não é uma atividade aleatória, mas sim uma simulação controlada de ataques reais para identificar falhas em sistemas, redes e aplicações antes que agentes maliciosos as explorem.
O processo ilustrado segue as etapas fundamentais de um pentest profissional:
Definição de escopo e autorização: Etapa inicial e crítica onde se estabelecem os limites, as regras de engajamento e a permissão legal para a execução dos testes.
Ciclo de execução (Reconhecimento, Mapeamento, Identificação e Exploração): Esta fase central é cíclica, pois a descoberta de novas informações ou vulnerabilidades pode exigir que o pentester retorne a etapas anteriores para aprofundar a análise.
Documentação: Ocorre de forma transversal a todo o processo, garantindo o registro de cada ação, descoberta e evidência coletada.
Apresentação de resultados: Etapa final onde os achados são consolidados em um relatório técnico e executivo, contendo as vulnerabilidades encontradas e as recomendações de mitigação.
1Escopo e autorização
2Reconhecimento
3Mapeamento
4Identificação
5Exploração
6Documentação (transversal)
7Apresentação de resultados
LEVEL · soulevel.com.br
PEGA ESSA DICA!
O pentest é uma atividade de segurança ofensiva. Diferente de uma varredura de vulnerabilidades automatizada, o pentest envolve a exploração manual e o encadeamento de falhas para demonstrar o impacto real de uma brecha. Lembre-se que a autorização prévia é o que diferencia o pentest de um ataque criminoso.