Pular para o conteúdo principal

Questão de Segurança da Informação — Análise de Vulnerabilidade e Gestão de Riscos — FGV 2023

Segurança da InformaçãoAnálise de Vulnerabilidade e Gestão de Riscos
Código
fg069594
Banca
FGV
Órgão
SEFAZ-MG
Ano
2023
Nível
Superior
Cargo
Auditor Fiscal da Receita Estadual - Tecnologia da Informação (Tarde)

Considere o seguinte diagrama para responder às questões a seguir:
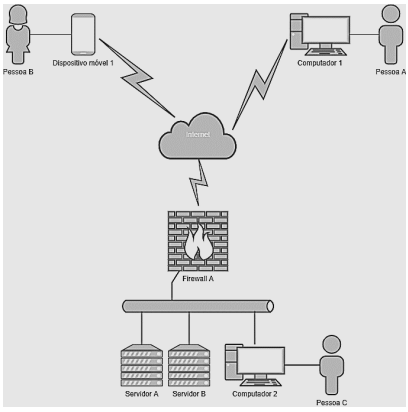
Imagem da questão

Vamos assumir que:

  • • O cenário representa a rede da empresa hipotética XPTO.
  • • Nem todos os dispositivos foram representados

Os dispositivos possuem as seguintes configurações:

  • • Servidor A: IP: 10.77.8.10/20 – Função: Servidor de

banco de dados SQL.

  • • Servidor B: IP: 10.77.8.11/20 – Função: Servidor de aplicações http / https. – As aplicações utilizam os bancos de dados no Servidor A.
  • • Firewall A: WAN IP: 73.12.78.44/24 IP: 10.77.0.1/20 –

Funções – NGFW, Servidor de VPN, DHCP, DNS.


Computador 1:

WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.

Computador 2:

IP: 10.77.1.16/20

Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP:

10.17.17.26/23.


As pessoas A, B e C são funcionários da empresa XPTO.


O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.

Uma análise de riscos na empresa XPTO detectou que era prática comum credenciais continuarem ativas por um longo período após a saída dos funcionários. Uma opção que iria reduzir o risco deste evento ocorrer seria
  1. Aimplementar um segundo fator de autenticação.
  2. Bconcentrar as credenciais em um diretório único de identidades e implementar um processo de limpeza e revisão periódica do diretório.
  3. Cdeterminar um prazo máximo de seis meses para a validade das senhas e implementar um sistema de autosserviço para a troca das mesmas.
  4. Dutilizar certificados X509 no processo de autenticação.
  5. Eutilizar chaves de segurança no processo de autenticação.
Revelar gabarito e comentário

GabaritoB — concentrar as credenciais em um diretório único de identidades e implementar um processo de limpeza e revisão periódica do diretório.

Comentário gerado por IA. É um apoio ao estudo, ancorado em fontes, mas pode conter imprecisões — confira sempre na fonte oficial (lei, súmula, edital e gabarito da banca). Encontrou um erro? Use “Reportar”.

Gerenciamento de Identidades e Revisão de Acessos

Gabarito: letra B. O risco identificado é a manutenção de credenciais ativas após o desligamento de funcionários, o que pode permitir acessos não autorizados. A solução mais direta é centralizar as identidades em um diretório único e implementar revisões periódicas para remover contas órfãs. As demais alternativas tratam de mecanismos de autenticação, que não resolvem o problema de contas que deveriam ter sido desativadas.

A questão aborda a importância do gerenciamento do ciclo de vida das identidades. Controles como os definidos na ISO 27001:2022 (ex.: controle 5.18 – Access rights review) recomendam que os direitos de acesso sejam revisados regularmente e ajustados ou removidos quando não mais necessários. A prática de manter credenciais ativas após a saída de funcionários configura uma falha nesse processo.

Alternativa A — ❌ Incorreta

Implementar um segundo fator de autenticação (2FA) adiciona uma camada de segurança, mas não impede que uma conta de ex-funcionário continue existindo. Se a conta for descoberta, o atacante ainda poderia tentar burlar o segundo fator. O foco não está na remoção da conta.

Alternativa B — ✅ Correta ⟵ GABARITO

Centralizar as credenciais em um diretório único (como um Active Directory ou LDAP) e estabelecer um processo periódico de limpeza e revisão ataca diretamente a causa: contas inativas são identificadas e removidas. Essa é a prática recomendada de Identity and Access Management (IAM) e está alinhada com controles como a revisão de direitos de acesso.

Alternativa C — ❌ Incorreta

Determinar um prazo máximo de validade para senhas (ex.: seis meses) e permitir autosserviço de troca é útil para senhas fracas, mas não desativa a conta do ex-funcionário. A conta permanece ativa e, se a senha for conhecida, ainda pode ser usada. A renovação de senha não substitui a revogação do acesso.

Alternativa D — ❌ Incorreta

Utilizar certificados X.509 para autenticação melhora a segurança da autenticação, mas não resolve o problema de contas órfãs. O certificado pode estar vinculado a uma conta que deveria ter sido desativada. É uma medida complementar, não a solução principal.

Alternativa E — ❌ Incorreta

Chaves de segurança (hardware tokens ou FIDO) fortalecem a autenticação, mas, assim como as anteriores, não lidam com o ciclo de vida das contas. Se a conta do ex-funcionário permanecer ativa, a chave de segurança poderia ser usada se o atacante obtiver acesso físico ao token ou se houver fallback.

PEGA ESSA DICA!

Para questões sobre riscos de contas órfãs, lembre-se de que a causa raiz é a falta de governança sobre o ciclo de vida das identidades. A solução sempre envolve um processo de provisionamento e desprovisionamento centralizado, com revisões periódicas. Mecanismos de autenticação são barreiras adicionais, mas não substituem a desativação das contas.

Gabarito: letra B.

Link permanente: /questoes/fg069594